
如何解决宝塔当前MySQL端口:,可被任意服务器访问,这可能导致MySQL被暴力破解,存在安全隐患
- 2022年4月24日
- 2,321 次
今日新装了一台云服务器,安装了宝塔面板,之后又安装了Nginx、Php、Mysql,安装之后就提示:当前MySQL端口:,可被任意服务器访问,这可能导致MySQL被暴力破解,存在安全隐患。而我在安装好Mysql之后,出于安全考虑,在第一时间就修改了Mysql默认的3306端口。而遇到这样的问题还是第一次,原来从来没遇到过这样的问题。点击详情之后,按照提示的解决方案逐步进行了测试。

一、在宝塔的安全页面将Mysql的放行端口进行删除。
在我的安全页面中,并没有发现有Mysql的放行端口,故这个解决方案无效。
二、通过系统防火墙插件修改Mysql端口的放行为限定IP。
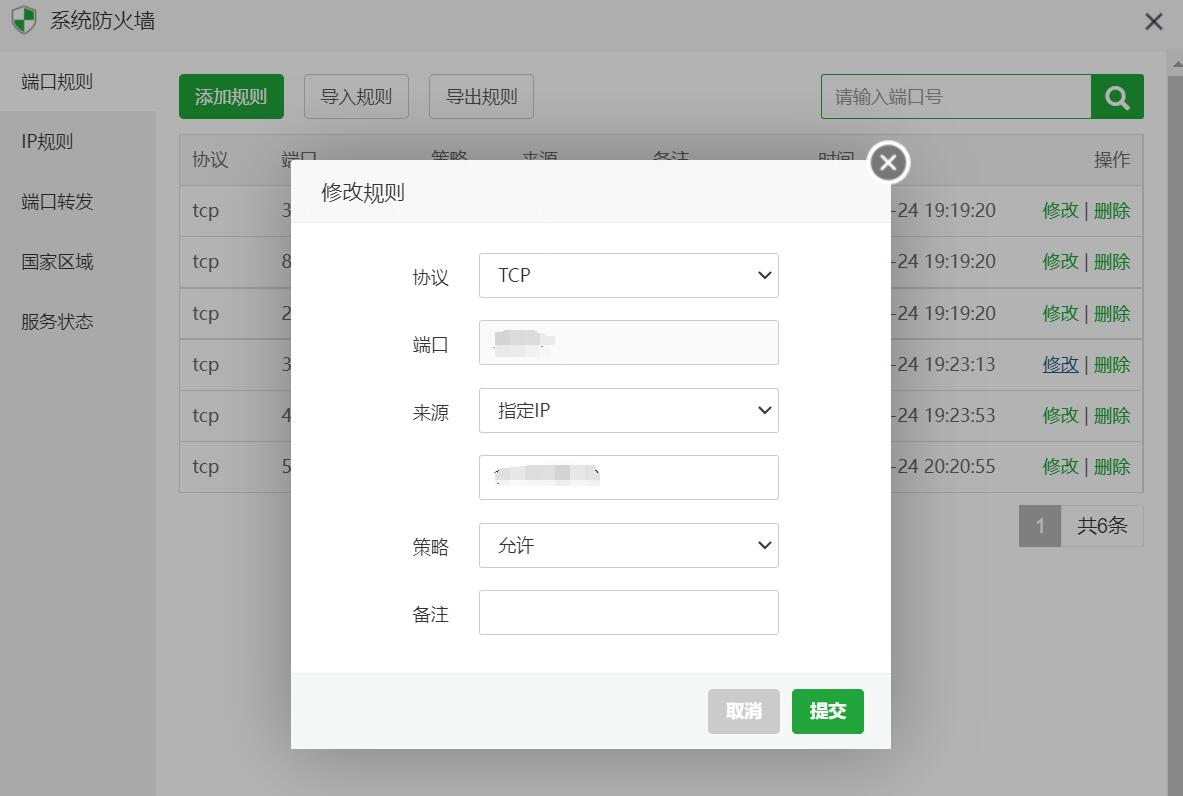
将Mysql端口的允许访问来源由所有IP修改为指定IP,并在来源下方新弹出的文本框中将我的本地IP填写了进去,点击提交,再次回到宝塔面板首页,重新进行了安全检测,仍然提示“当前MySQL端口:,可被任意服务器访问,这可能导致MySQL被暴力破解,存在安全隐患。”,再次排除第二个解决方案。
尝试完第二个解决方案无果之后,在宝塔的官网论坛里也搜索了此类问题,还有不少站长用宝塔面板遇到过同样的问题。试着用官网技术团队的解决方案,在命令行中查看Mysql的端口:netstat -lntup|grep mysql,之后又重启了宝塔面板服务,在首页中仍旧提示风险。
不少站长在论坛中反映,报错是宝塔面板有Bug,还没有试着用第三个解决方案,也不知道第三个方案是否可行。
三、使用Fail2ban防爆破插件对Mysql服务进行保护。
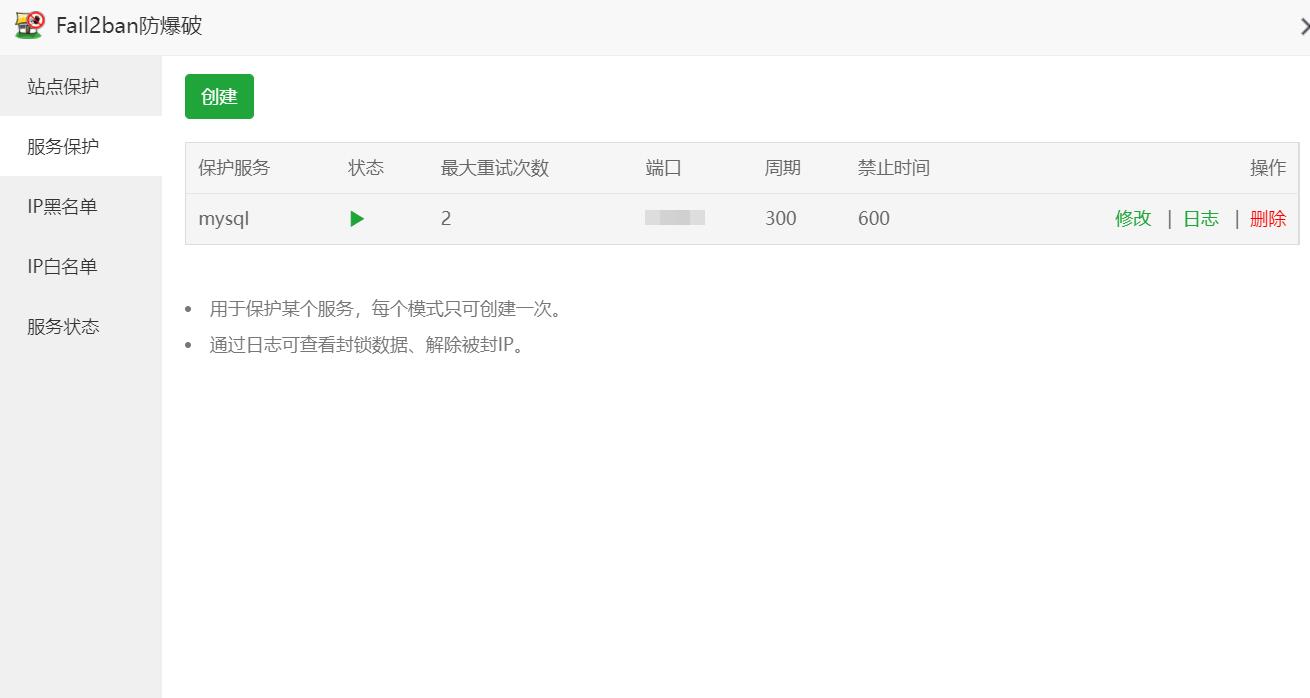
在服务保护里面创建一个保护服务,填写好最大重试次数、周期、禁止时间、端口号、保护服务选项下拉菜单中选择Myslq。最为重要的是后两项一定要填写现Mysql所使用的端口号,保护服务中一定要选择Mysql。
再次回到宝塔面板首页,再次对风险项进行重新检测,不再提示“当前MySQL端口:,可被任意服务器访问,这可能导致MySQL被暴力破解,存在安全隐患。”。
根据最后解决“当前MySQL端口:,可被任意服务器访问,这可能导致MySQL被暴力破解,存在安全隐患。”这一问题来看,限制对数据库的暴力破解的次数,最终算是解决了这一安全隐患。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- 服务器Cpu使用率高于95%怎么回事?解决服务器Cpu使用率过高的过程 2025-02-14
- 自建Chevereto图床网站教程 拥有自己的图床网站 2021-12-27
- 宝塔网站日志在哪里看到?宝塔日志查看教程 2022-09-27
- 宝塔及robots禁止BLEXBot垃圾蜘蛛爬虫爬行 2022-09-19
- 宝塔nginx服务器简单禁止Python网络爬虫爬取网站 2021-09-16
- VPS服务器LINUX系统下如何屏蔽指定的IP和IP段 2022-08-23