
如何给zblogphp后台登录地址加密?
- 2023年1月13日
- 1,373 次
在之前曾写过一篇《ZblogPhp如何修改默认login.php?ZblogPhp怎么修改默认后台地址?》一文,当时只是简单的将默认的ZblogPHP的后台地址文件进行了修改,但其实这样也并不是很安全,别人照样能找到我们修改后的ZblogPHP的网站后台地址,那么如何让我们修改后的ZblogPHP的网站后台地址更安全呢?这需要我们给我们的网站后台地址加上一个Hash值,这样就更加安全了。
ZblogPHP的网站后台添加Hash值的步骤
1、找到网站根目录下的zb_system目录里的login.php文件。
login.php就是我们修改后的网站后台地址,参考《ZblogPhp如何修改默认login.php?ZblogPhp怎么修改默认后台地址?》一文,如果不想修改默认的ZblogPHP的后台地址也是可以的,直接按照以下步骤操作即可,当然笔者觉得修改一下还是安全一些。
2、在login.php里添加Hash值
在login.php文件中找到以下代码:
$zbp->Load();
if ($zbp->CheckRights('admin')) {
    Redirect302('cmd.php?act=admin');
}
将以上代码替换为以下代码:
$hash = '6666';//替换成自己的Hash值
        if ($_GET['hash'] !== $hash) {
           $zbp->template->SetTags('title', $zbp->title);
    $zbp->template->SetTemplate('404');
    $zbp->template->Display();
    exit;
        }
经过以上步骤的操作,这样我们的后台就更加安全了。
ZblogPHP的网站后台添加Hash值后如何访问?
当我们经过上面的修改后,再使用我们原来的网站后台登录地址登录的时候,就会提示报错我们网站设置的404报错页面。
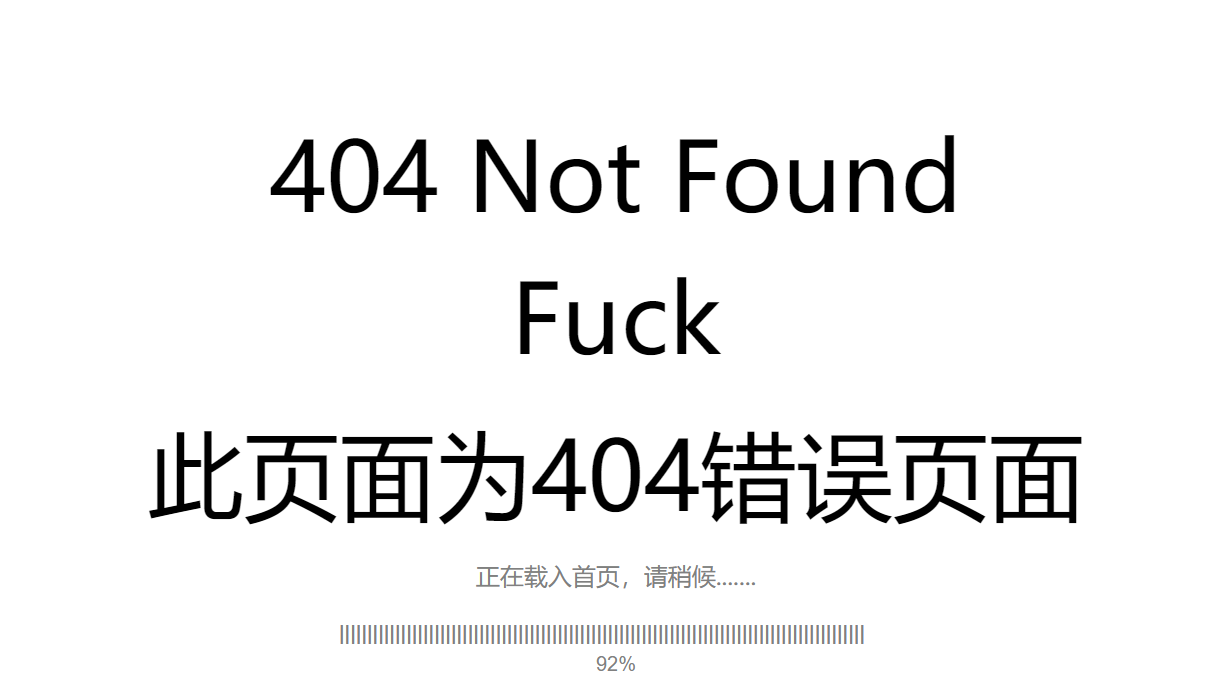
这个时候我们需要在我们的网站后台登陆地址后面加上我们的Hash值就可以实现登录了,添加Hash值后的登录地址链接为:域名/zb_system/login.php?hash=hash值
以上就是李涛自留地从ZblogPHP的网站后台添加Hash值的步骤、ZblogPHP的网站后台添加Hash值后如何访问?两个方面分享的如何让zblogphp后台登录地址更加安全?一文,当然网络没有绝对的安全,在我们做好网站后台防护的同时,我们更要做好服务器、数据库等各方面的防护,才能让我们的网站处于相对安全的状态,最后希望本文能够帮助到各位网友!
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- 上一篇: 记录建站两周年 诗和远方逐渐遥远
- 下一篇: 网站域名备案需要审核多久?网站域名备案审核的流程有哪些?
- PHP array_key_first() 和 array_key_last():获取数组首尾键名 2026-07-02
- php计算数组长度的函数有哪些,count与sizeof差异 2026-11-07
- php数组函数报错怎么办?从报错行号到参数个数的排查顺序 2026-11-20
- PHP简单的内置日期函数有哪些?PHP年月日时分秒时间代码 2022-10-11
- PHP数组如何修改、新增、删除操作 2022-10-22
- PHP中如何重命名、复制、删除文件?PHP重命名、复制、删除文件操作实例 2022-11-11