
nginx配置http2还是http1.1?两边场景与代价
- 2026年11月17日
- 46 次
现在给新站点做nginx配置http2,我只写两行:listen 443 ssl; 再加一句 http2 on;,证书和 ssl_protocols 单独列。这套形式是 nginx 1.25.1 之后官方推荐的样子,再往前的版本正好反过来,http2 得挂在 listen 后面。
不是所有站点都值得开。收益全落在「一条连接跑很多个请求」上,请求本来就没几个的站点,省下的那点时间用户感知不到,反而多一层要排的东西。
两行配置本身不难,难的是判断什么时候开、开了怎么确认、不对了怎么退。
两边的握手次数差在哪
打开 DevTools 的 Network 面板,把 Protocol 列调出来,刷新一次就能看到每个资源走的是 h2 还是 http/1.1。这一列比任何测速工具都直观。
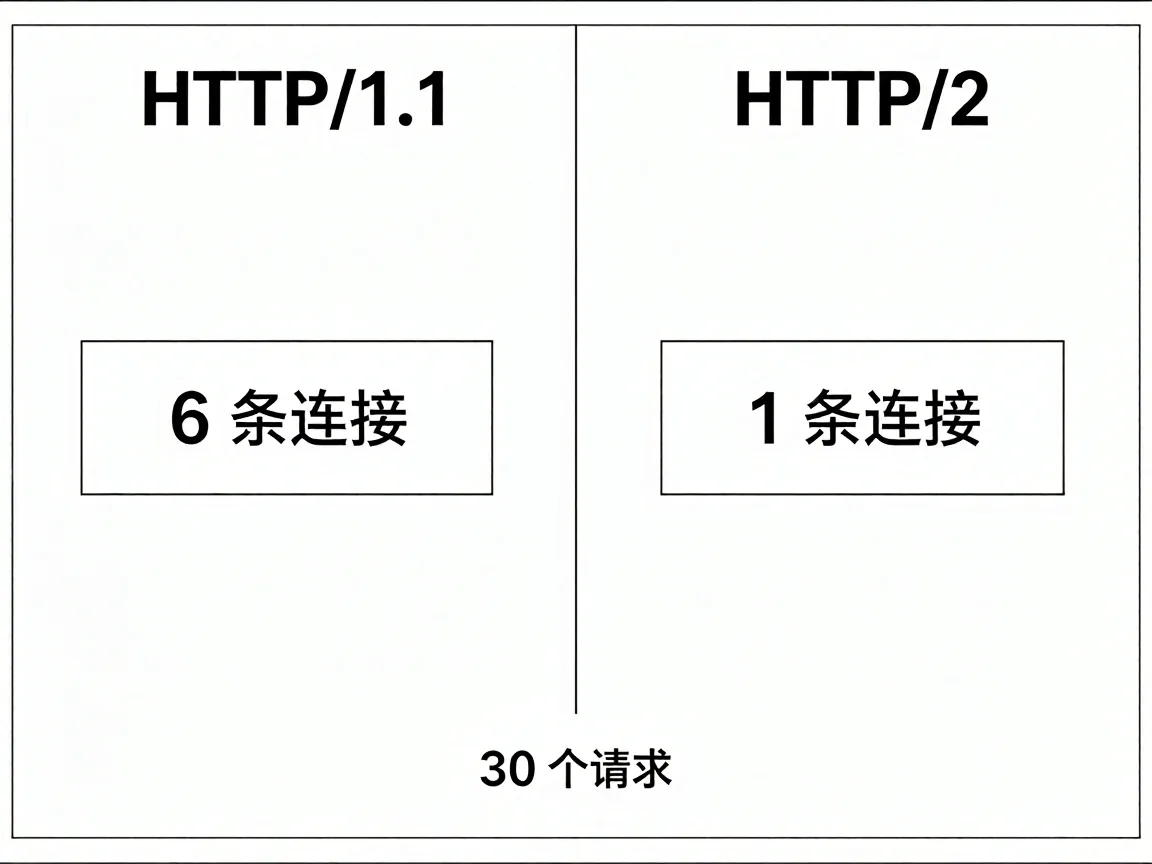
一个页面 30 个请求的时候,差别就出来了。HTTP/1.1 下浏览器对同一个域名最多开 6 条并发连接,30 个请求摊到 6 条连接上,每条连接各做一次 TLS 握手,一共 6 次。HTTP/2 把这 30 个请求压进 1 条连接,握手只做 1 次。同一个域名,6 次对 1 次。
省下的还不止握手。HTTP/1.1 每个请求都要带一整份请求头,Cookie、UA、Accept 一个不落,几百字节起步;HTTP/2 用 HPACK 把重复的头压成索引,从第二个请求开始基本只发差异部分。
握手本身还分版本。TLS 1.3 一次往返就能完成,TLS 1.2 要两次往返。按 TLS 1.2 的两次往返算,6 次对 1 次换成往返就是 12 个对 2 个,差出来的时间只在弱网和跨境线路上才看得见,本机压测基本测不出。
要不要换,取决于请求密度。静态资源多、同域字体和图标成堆的页面,http2 明显划算;只有一两个 JSON 接口、或者主要提供大文件下载的服务,两条协议几乎没有区别。
改哪几行、按什么顺序生效
第一步先确认模块。做nginx配置http2绕不开这一步,nginx -V 会把编译参数整行打出来,重点看有没有 --with-http_v2_module:
nginx -V 2>&1 | tr ' ' '\n' | grep http_v2输出里有 --with-http_v2_module 才往下走,一行都没有就说明这个包没编 HTTP/2,得换源或者自己加参数重编。
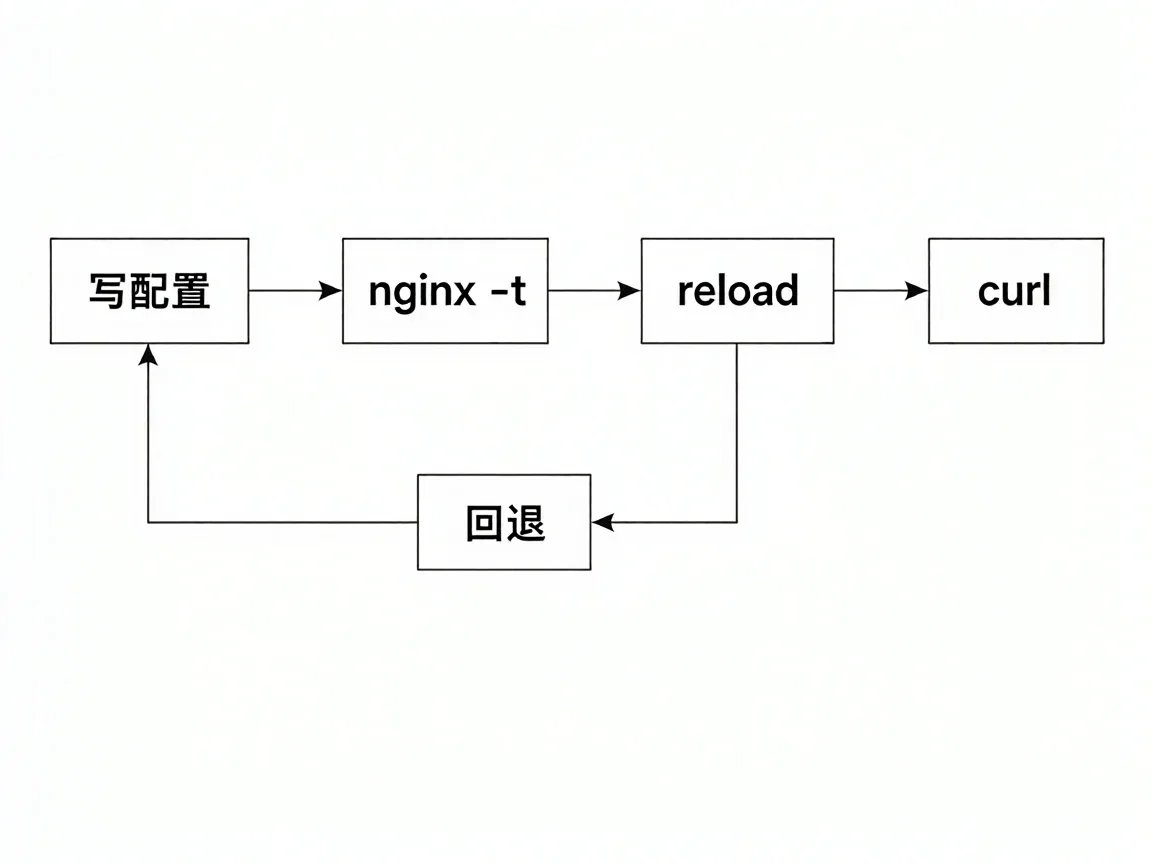
第二步写配置。nginx 1.25.1 起,http2 是一个独立指令,不再塞进 listen。动手前把原文件复制一份,回退时直接覆盖,比记自己改过哪几行可靠:
server {
    listen 443 ssl;
    server_name leetao.cc;
    ssl_certificate     /etc/nginx/ssl/leetao.cc.pem;
    ssl_certificate_key /etc/nginx/ssl/leetao.cc.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    http2 on;
}
这两套写法不通用,弄反了起不来。1.24 及更早的版本写 http2 on;,nginx -t 会直接报 nginx: [emerg] unknown directive "http2",位置精确到配置文件名和行号;反过来在 1.25.1 之后继续写 listen 443 ssl http2;,服务能起,但每次 reload 都刷一行 the "listen ... http2" directive is deprecated, use the "http2" directive instead。
第三步校验。nginx -t 通过时是两行:syntax is ok 和 test is successful。看到 emerg 就先别 reload。
第四步 reload,再回读一次。这四步里任何一步跳过,后面的核对都没有意义。
哪些场景先上http2
判断标准很朴素:首屏请求数超过 20 个、以静态资源为主、同域名下字体和图标成堆的页面,先开。这类页面在 HTTP/1.1 下排队最严重,收益看得见。内容站和电商站通常先做nginx配置http2。
反过来,纯接口服务、内部管理后台、主要做文件分发的,先别急。首屏只有一个大图或者一段视频的落地页也一样,多路复用没有可复用的对象。
还有一类要留神:客户端是很老的嵌入式设备,或者请求要过企业代理,中间设备对 h2 的支持参差不齐,开了之后对方可能直接降级回 1.1,等于没开还多一层排查。
回退要看哪几个头
改完别只看首页能不能打开。用 curl 看协议版本,比肉眼快:
curl -sI -o /dev/null -w '%{http_version}\n' https://leetao.cc打印 2 就是走 h2,打印 1.1 说明还停在老协议。再看第一行,HTTP/2 200 和 HTTP/1.1 200 OK 的区别在开头就能分辨。
Protocol 列里如果一半 h2 一半 http/1.1,多半是某个第三方域名没开,或者是 CDN 回源那一段还走明文,跟源站这段配置没关系。先按域名分一遍,别急着改 server 块。
如果响应头里多出一行 alt-svc: h3=":443",说明这台机器同时开了 HTTP/3,跟 h2 是两件事,别混着判。
把nginx配置http2退回去只有一步:删掉 http2 on; 那行再 reload,没有反向指令。这里有个顺序容易搞混——ssl_protocols 里如果还留着 TLSv1.1,浏览器会拒绝在它上面跑 h2,表现出来的样子跟压根没开一样。所以回退排查先看 ssl_protocols 那一行,再看 http2 那行,顺序反了会往错误方向查很久。
代价落在哪一头
多一层协议就多一层要认的东西。tcpdump 抓下来的 https 流量先是一层密文,要让 Wireshark 拿着 key log 解开,才看得到 h2 里那些二进制帧,肉眼读不了;出了问题先怀疑 TLS 还是先怀疑多路复用,比 1.1 时代多绕一步。
协议本身也有边界。多路复用只解决单条连接内的排队,TCP 层一丢包,所有流一起等,这正是 HTTP/3 想绕开的地方。server push 曾经是卖点,现在主流浏览器已经不认了,别照着几年前的文章去配 push 相关参数,具体到哪个版本彻底移除,以官方文档为准。
把nginx配置http2当成一个开关,开完就不管,是另一种误会。它是一项要连带改 TLS 版本下限、连接复用、抓包工具的调整。
这笔账我认:请求密度够的站点开着,剩下那些保持原样,等服务端能上 QUIC 了再一起动。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- 手机流量、电脑储存单位Gb、Mb、KB、B单位换算等超全的知识点 2022-10-18
- Nginx 504 Gateway Timeout超时详解:原因与优化方案 2026-07-02
- 宝塔网站日志在哪里看到?宝塔日志查看教程 2022-09-27
- robots文件存在限制指令,Disallow写错会挡掉全站 2026-11-11
- Linux df -h 磁盘空间满了怎么办?5分钟定位大文件并清理 2026-07-02
- nginx配置负载均衡的几种写法与生产环境踩坑记录 2026-11-09