
python下载库报错怎么办?从证书到落盘的四步排查
- 2026年11月21日
- 19 次
两台机器上的python下载库报错,起因各不相同。一台 Windows 11 台式机,Python 装在 C:\Program Files 下,三年没重装过;一台 Debian 12 云主机,Python 3.11 是系统自带的,site-packages 归 root。同一个包,这台装得上,那台就卡住,报错也对不上:有时是证书,有时是超时,有时干脆说没有这个版本。
先看报错停在哪一层
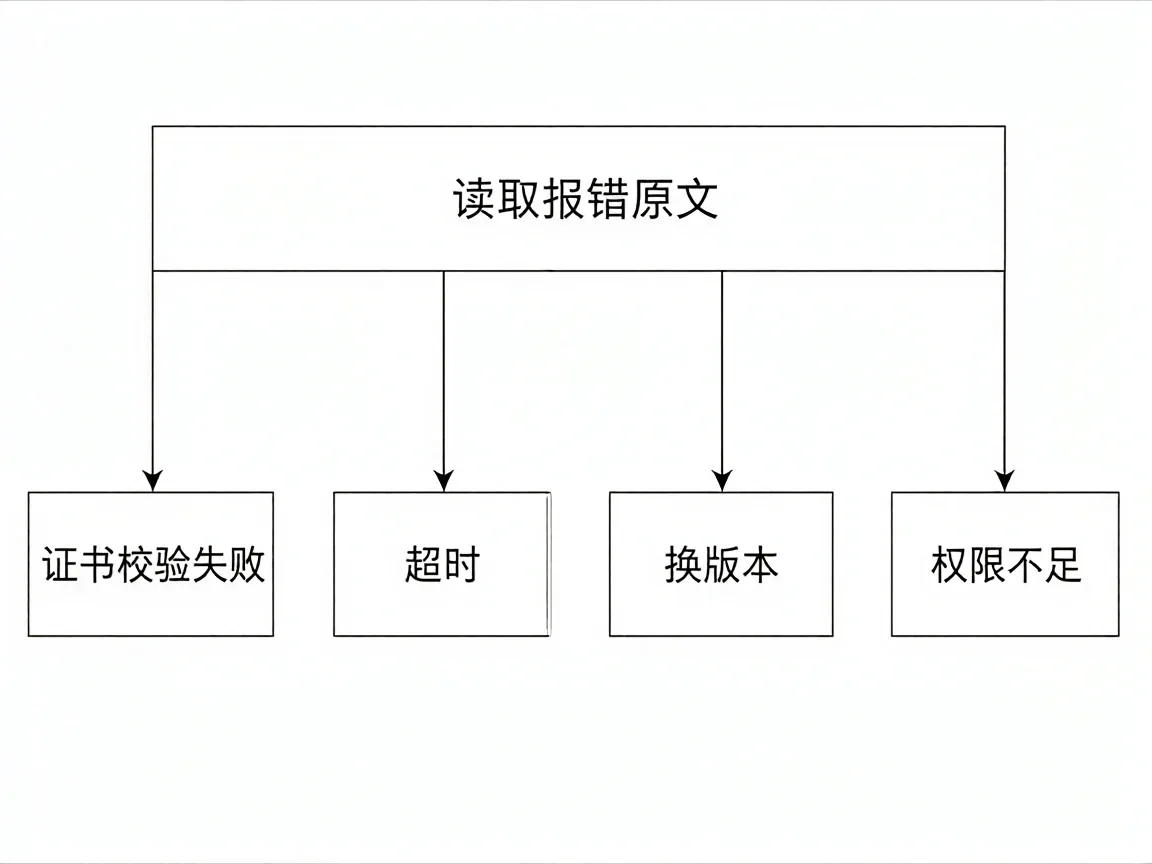
一次 pip install 要穿过四段链路:TLS 握手、HTTP 传输、索引解析、落盘写入。报错里第一个冒出来的异常类型,基本就把段位锁死了。所以先做的不是换镜像源,而是把那一行报错读完,看清它属于哪一类。
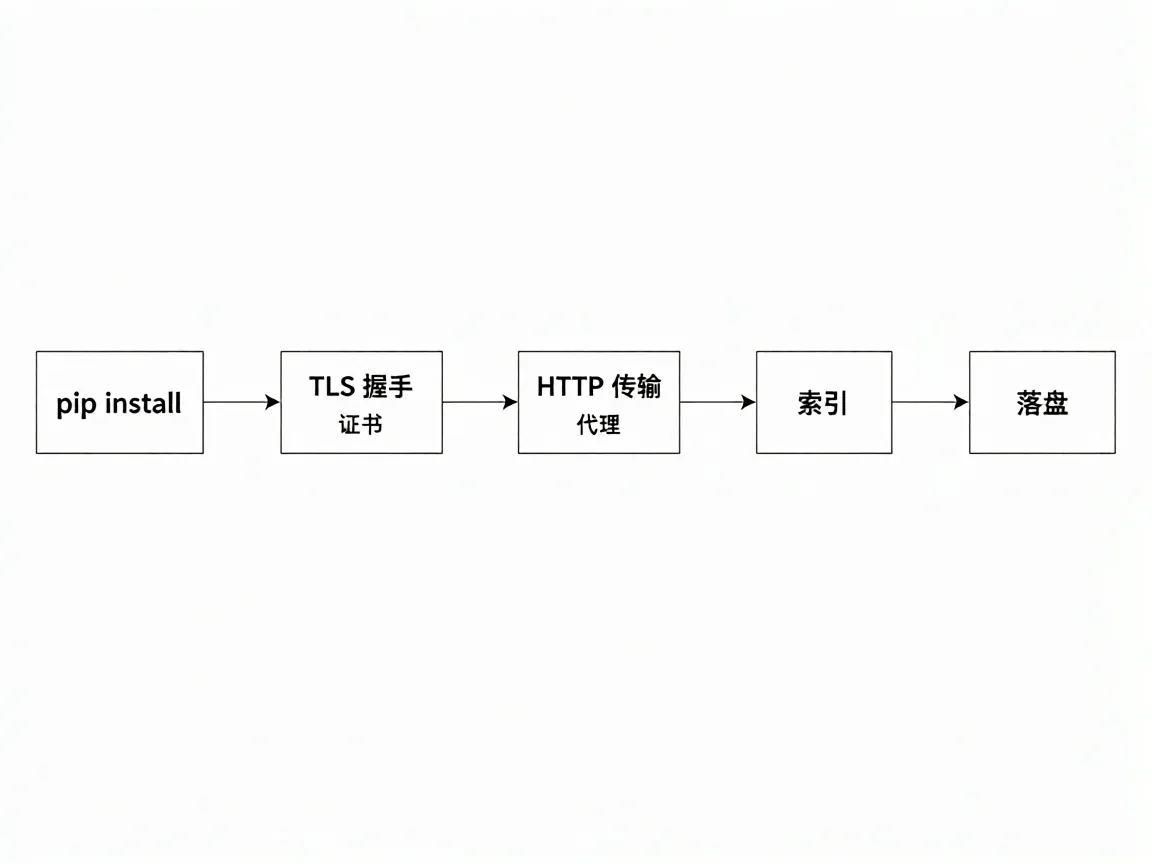
换 index-url 只对第三段有效。前两段出问题时,把官方源换成国内镜像,请求一样发不出去。不少人在这里耗掉半小时,回头还觉得是镜像不好用。
四层各有各的报错指纹:握手失败报 SSLError,传输卡住报超时或 ProxyError,索引里没有就报 Could not find a version,写盘被拒报 PermissionError。四层分清之后,绝大多数python下载库报错都能定位到具体一行。
证书校验失败的样子
典型的是这一行:SSL: CERTIFICATE_VERIFY_FAILED,后面跟一句 certificate verify failed: unable to get local issuer certificate。前半句说握手失败,后半句说手头没有能验证对方的那张根证书。
Python 的 ssl 模块自己不存根证书,靠 certifi 包里的 cacert.pem。公司网络如果在出口做 TLS 解密再重签,签发用的根证书不进这个文件,校验就一定过不去。另一种是 certifi 版本旧了,新证书链的中间证书对不上。两种现象一样,处理也一样:把 pip 指向一个可信的 bundle。
先确认 bundle 在哪,再让 pip 用它:
python -c "import certifi; print(certifi.where())"第一行打出一个 .pem 路径,文件在、修改时间不算久,就可以直接用。设环境变量这一步三个系统写法不同:macOS 和 Linux 用 export PIP_CERT=/path/to/cacert.pem;Windows 的 cmd 用 set PIP_CERT=C:\path\cacert.pem;PowerShell 用 $env:PIP_CERT="C:\path\cacert.pem"。设完在同一窗口里再装一次,证书那段不再报错,进度条会往下走。换了新开的终端要重设,环境变量不跨窗口。
这里不建议用 --trusted-host 绕。它做的是对这个域名关掉校验,等于把整层跳过,包从哪来、路上有没有被改过,就没人替你验了。
镜像源与代理的差别
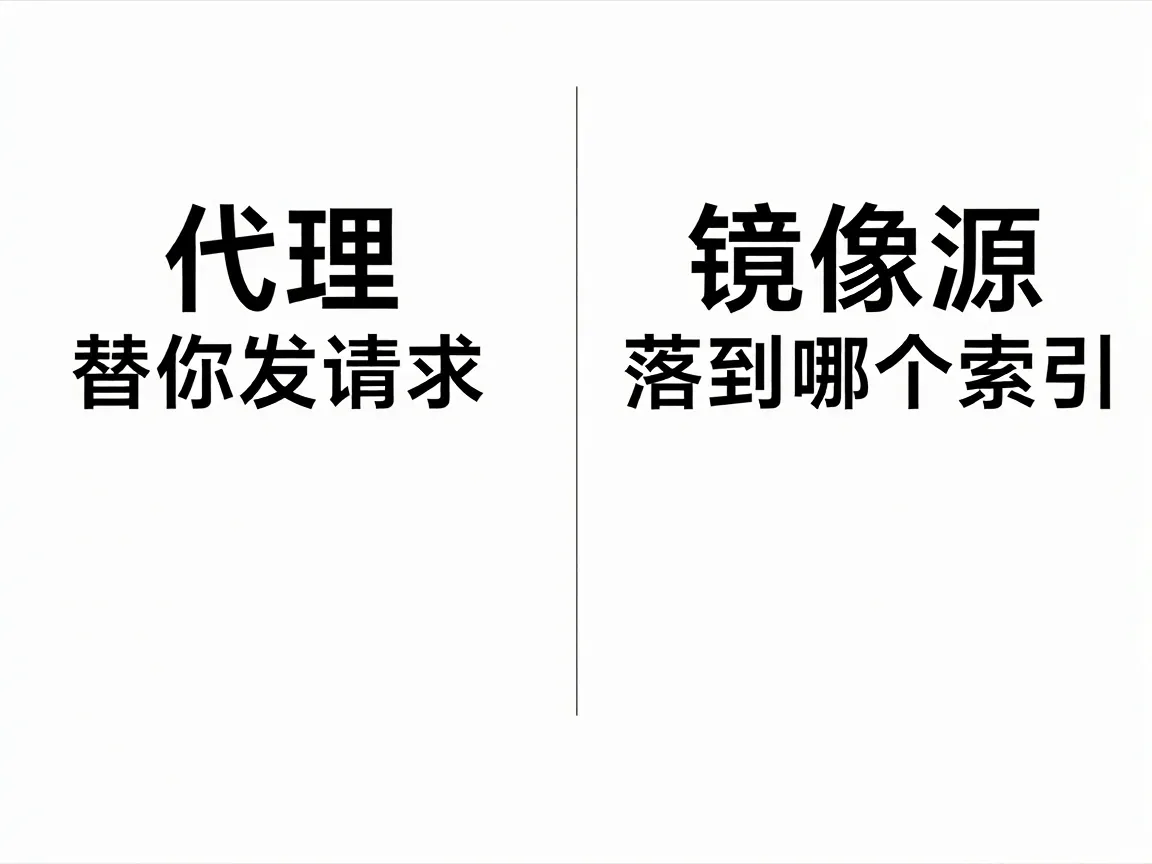
第二段和第三段最容易混,因为都表现为装不上、很慢。区别在于谁在中间动手:代理换的是替你发请求的那台机器,镜像换的是请求最终落到哪个索引。
代理这一层的报错通常带 Read timed out,或者一行 ProxyError,括号里写着 Cannot connect to proxy,前面还会刷几行 WARNING: Retrying。看到这些,说明请求根本没到 PyPI,卡在出口。
镜像这一层的报错是 Could not find a version that satisfies the requirement <包名>。后面括号里的内容信息量最大。
写 from versions: none,说明索引里连包名都没查到,多半是源地址写错、镜像没同步,或者包名拼错;列着一串版本号,说明索引是通的,候选也拿到了,只是没有一个匹配当前的 Python 版本和平台——这种时候换源没用,得换版本,或者去找对应的 wheel。
想知道 pip 到底读了哪些配置,跑这一条:
python -m pip config debug输出按 global、user、site 三级列出配置文件路径,末尾还有一段 env_var。要是 env_var 里有 HTTPS_PROXY,global 里又写着 index-url,那就是代理和镜像同时在生效,只改其中一个,另一个还在拖后腿。
index-url 的填法是 -i https://<镜像站域名>/simple,具体域名去各家镜像站的帮助页核对,这里不写死,免得贴一条过期的。要确认 pip 实际用了哪个源,看安装输出第一行的 Looking in indexes:,那是最终值,不是配置文件里的值。
至于 from versions 列了版本却不匹配,可以用 python -m pip debug --verbose 看当前解释器认哪些 tag,形如 cp311-cp311-win_amd64。包的 wheel 名里 tag 对不上,pip 就当没有这个版本。
权限不足的两种表现
第四段的报错最直白,但落在哪个路径,改法完全不同。
一种是路径落在系统目录:PermissionError: [WinError 5] 拒绝访问。: 'C:\\Program Files\\Python311\\Lib\\site-packages\\...'。往 Program Files 里写,当前用户没这个权限。
Linux 上对应的样子是 [Errno 13] Permission denied: '/usr/local/lib/python3.11/site-packages/...',那个目录归 root,普通用户同样写不进去。
另一种是路径落在临时目录:PermissionError: [Errno 13] Permission denied: '/tmp/pip-install-...',site-packages 一个字没提。pip 解包、编译都在临时目录里做,做完才搬到目标位置;TMPDIR 或者 Windows 的 %TEMP% 不可写,一开始就倒下。老版本 pip(10 之前)这一段的目录名是 pip-build-,看到那个前缀说明 pip 也很旧了。
看路径就知道改哪:落在 site-packages,是把安装目标挪到用户目录;落在 tmp,是给 pip 换一个可写的临时目录。
挪目标之前先看它落在哪:
python -m site --user-site
python -m pip install --user <包名>
第一行打印用户级 site-packages 的绝对路径,确认它在你自己的家目录下;第二行把包装进去,不再碰 Program Files。装完用 python -c "import <包名>" 能导入,就说明解释器和路径对上了。
长期用管理员权限跑 pip 是另一笔账:包装进系统目录,换 Python 版本或者别的项目要不同版本,就得手工去删,比一开始建 venv 贵得多。
四步怎么按顺序走
四步的判据只看报错原文,不看感觉,所以顺序可以固定。
第一步看有没有 SSL 或者 CERTIFICATE_VERIFY_FAILED,有就处理证书。
第二步看有没有 timed out、ProxyError、Connection reset,有就查代理。
第三步看有没有 Could not find a version,有就翻括号里的 from versions。
第四步看有没有 PermissionError,有就看报错路径落在哪。
四步按顺序走,每一步只回答一个问题,python下载库报错基本走到第三步就能定性。这四类不会同时出现:握手失败就轮不到后面的超时,索引没通也走不到写文件。
这套排查管不到的地方
有几种失败看着像上面四类,其实不是。离线内网里 pip 连不上任何索引,得用 --find-links 指向本地的 wheel 目录。
Debian 12 的系统 Python 会直接拒装,报 externally-managed-environment,那是发行版在拦你,正路是建 venv;要编译的包缺 C 编译器时,报错里是 gcc 或者 Microsoft Visual C++ 14.0,跟网络、权限都没关系。
还有一种是自己把环境搞混:conda 环境里用 pip 装包,conda 的依赖记录里没有这个包,下次更新依赖树会当成多余的东西。这类python下载库报错不在四步之内,得先分清这个包该由谁来管。
这笔账我算过:前两步值得查,查清一次能复用很久;走到第四步还在跟权限较劲,不如直接开个干净的 venv,把问题关在目录里。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- html网页如何连接到css?css和html连起来的方法介绍 2022-12-02
- 俄罗斯搜索引擎YANDEX简单搜索体验 2022-09-20
- hermes接入agnes-ai API实现免费文本生成、文生图、图生图、图生视频 2026-07-20
- python语言学习:学习python第一天 2021-01-19
- Python循环中continue和break的用法和区别 2021-08-02
- PHP explode() 和 implode() 函数详解:字符串与数组互转 2026-07-02