
ai agent部署codex,先定审批策略再谈自动化
- 2026年11月15日
- 36 次
命令行 agent 的部署,指的是把 codex 这类能在终端里读文件、执行命令的客户端装进本机,登录账号,再用一份配置文件把它「能碰哪里、动手前要不要问你」固定下来。做ai agent部署codex,顺序上得把审批放在自动化前面:策略没定,它跑得越顺,能造成的破坏越大。判据我只留一条——工作区里有没有一个一条命令就能退回的干净点。
codex安装与登录:先确认它在替谁动手
第一步装包。npm install -g @openai/codex 是官方给的入口,Node 版本要求见仓库 README;装完敲 codex --version,回一行版本号才算通。回 command not found 多半是全局 bin 目录没进 PATH,先确认 npm prefix -g 指向哪个目录,跟包有没有装上无关。
第二步登录。codex login 会拉起浏览器走账号授权,没有图形界面的机器改用 API key,参数同样以官方文档为准。授权回来,~/.codex 下会多一个凭证文件,权限值得压到 600。
这两步跑通只说明一件事:它拿着你的身份在动手,范围和你账号一样宽。
第一次别在存密钥的目录里起它。装包和登录只是前两步,真正决定风险大小的是后面那份配置。
配置落在哪:一份 config.toml 管住两件事
配置项一大把,先定两个就够:问不问,能动哪里。前者是 approval_policy,后者是 sandbox_mode,都落在 ~/.codex/config.toml。模型、超时这类留默认,等审批策略跑顺了再动。
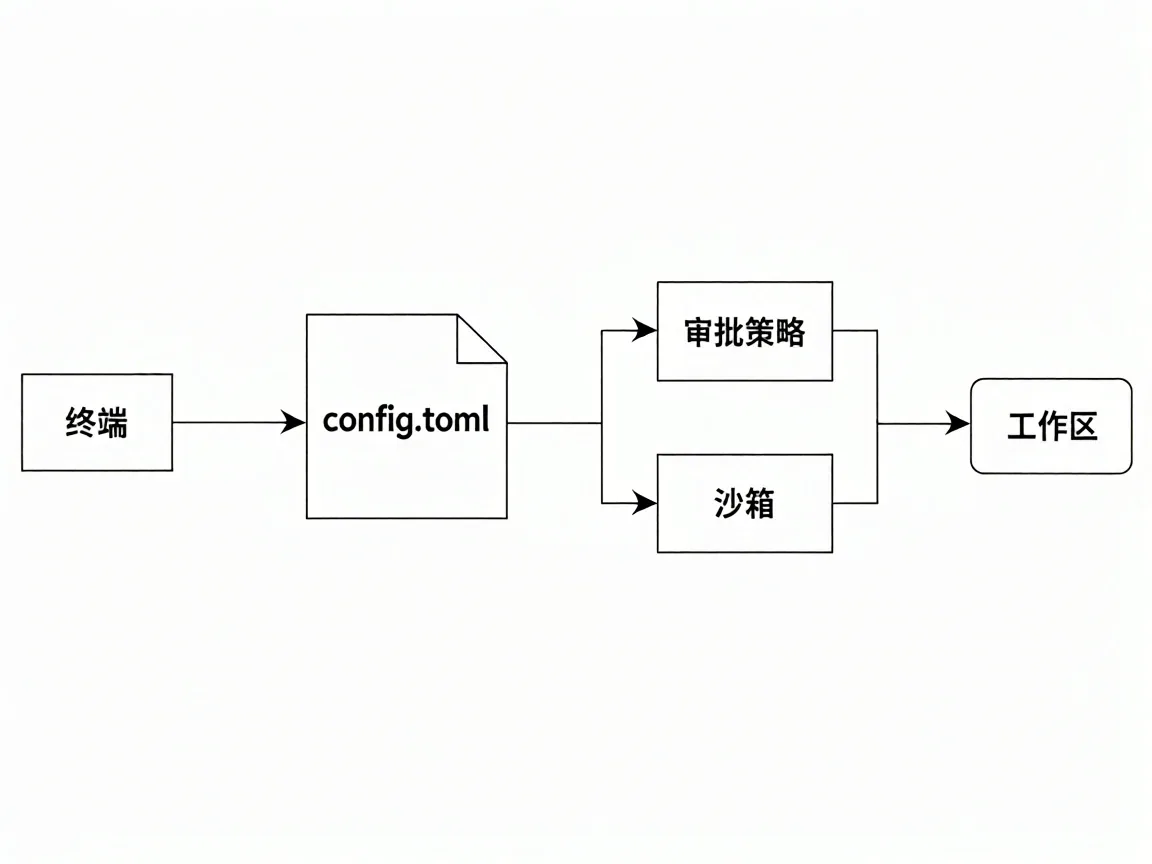
结构上这几块是串着的:终端里你敲的指令交给 agent,agent 读 config.toml 拿到审批策略,策略决定动手前停不停,沙箱决定停不下来时能碰到哪里,最后落到工作区。
先只动这两行,别一次改一片。改动要能重跑,所以先把同名键删干净再写:
cfg=~/.codex/config.toml
touch "$cfg"
sed -i.bak -E '/^(approval_policy|sandbox_mode)[[:space:]]*=/d' "$cfg"
printf 'approval_policy = "on-request"\nsandbox_mode = "workspace-write"\n' >> "$cfg"
grep -E '^(approval_policy|sandbox_mode)' "$cfg"
grep 应当原样回两行,值和写进去的一致。sed -i.bak 顺手留一份备份,直接 cat >> 追加的话,第二次执行就会写出重复键,codex 启动即报 TOML duplicate key。
档位名必须带连字符,写成 on_failure 会被 TOML 反序列化挡下,报 unknown variant 并把可选值全列出来,这段报错比翻文档快。反过来,值写对了键名拼错,它一声不响,只有跑起来才看出没按预期停。
试跑用一句只读指令就够:让它统计当前目录的文件数、读出 config.toml 的前 10 行,并且明说不要修改任何文件。看它在不该动的地方会不会停。
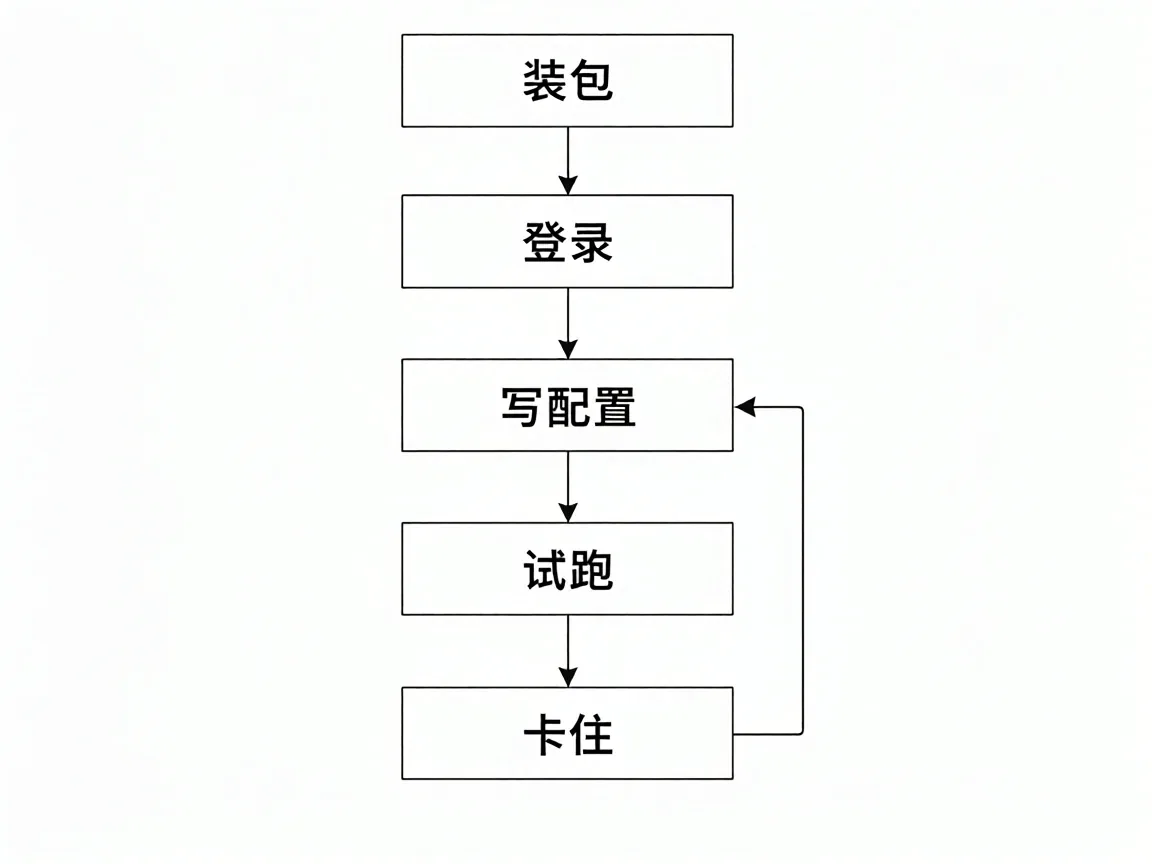
写配置这一步最容易被跳过,跳过的人往往在试跑时才发现策略根本没生效。
装包和登录几乎不出岔子,卡住的位置基本集中在写配置和试跑这两步,这也是ai agent部署codex最容易返工的地方,往回退一格就能定位。
审批模式怎么选:四档各自的代价
approval_policy 的取值有四个:untrusted、on-failure、on-request、never。写错名字时那条 unknown variant 报错会把四个都列出来,这也是最省事的查法。
新版本默认的是 on-request:模型自己判断这一步要不要停下来请示,顺利时一路跑完,遇到破坏性动作才问你。on-failure 是它的前身,只在命令失败后回头问,较新版本已标记弃用,旧版本上才用得上。这两档的差别不在「问不问」,在「谁来判」。
按打断频率从高到低排,常用的取舍落在三档上。
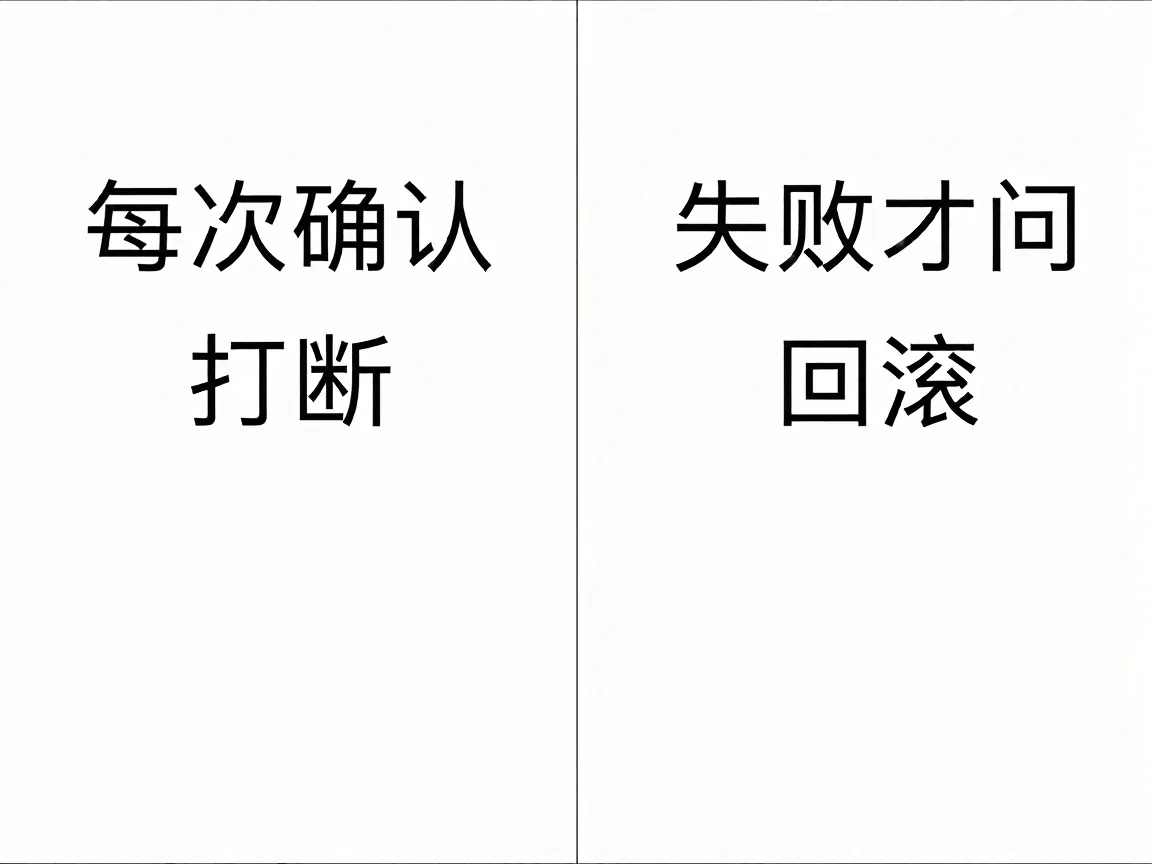
每次确认(untrusted)不是全量确认:内置的那批可信只读命令它自己跑,其余一律先问。一条「把测试补上」的指令会被拆成十来次确认,你从看代码变成按回车。新仓库、生产机上这一档值得,因为你要看的是它想碰哪些文件,而不是它改得对不对。
失败才问(on-failure)省掉顺利路径上的打断,代价落在出错那一刻:前面几步已经落盘,手上没有干净点就得整个工作区回滚。我只在 git 状态干净的分支上用这一档。
从不问(never)把判断全交给沙箱,它不问,也就没人拦。一次性任务、容器里、整个目录能删掉重建的场合才用。
判断还是回到那一条:一条命令能退回,就往下放宽一档;退不回去,就往上收一档。审批定完,剩下的全在沙箱边界上。
沙箱边界:越权写失败时先看哪一层
sandbox_mode 也是三档:read-only 只能读,workspace-write 限定在当前工作区,danger-full-access 不设边界。前两档能覆盖绝大多数活。
越界写文件时,你看到的不是 codex 自己的提示,而是系统层的一句 Operation not permitted。macOS 走 Seatbelt、Linux 走 Landlock,落到屏幕上都是这句,看见它先别怀疑模型,它已经撞上沙箱了。
这一层的取舍比审批更硬。审批只是多按几次回车,沙箱却决定它能不能碰到家目录;把沙箱当成ai agent部署codex的收尾步骤,是常见的误判。改工作区外的路径、动家目录里的 ssh 密钥,这些地方一条 git 命令救不回来。
卡住时按这张清单回查
卡住的位置就那么几处,按顺序过。
第一步看 PATH,codex --version 有没有回版本号。第二步看配置有没有被解析,报 unknown variant 就是档位名写错了。第三步看是不是沙箱拒绝,报错里有没有 Operation not permitted。第四步看有没有干净点,git status 是不是空的。第五步才轮到怀疑模型。
前四步都是本机的事,一条命令能确认,花不了几分钟。第五步开始才花钱。
还没定下来的部分
团队里怎么把这份配置统一下来,我还没找到稳的做法。config.toml 是每人本机一份,靠人抄,一致性也只能靠人对。
还有一档没敢定:把 danger-full-access 配 never,交给一个能整目录重建的容器,理论上说得通。容器怎么起、跑完的残留谁来清,取决于机器怎么交付,眼下只在一个用完就删的临时目录上试过。回头看的几次ai agent部署codex,返工都出在策略定得晚,不是命令写错。这一档要不要推到团队里,得等清理的活有人接手再说。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- Windows电脑截图快捷键是什么?电脑截图快捷键方法介绍 2022-10-13
- jquery获取url参数怎么写?手动解析比插件稳 2026-11-14
- box-shadow在前端中有什么作用?box-shadow在Css3中怎么使用? 2022-11-01
- php如何实现文件上传功能:表单、校验与安全落盘完整流程 2026-11-07
- react按钮跳转页面没反应?从事件绑定查到路由配置 2026-11-15
- python字符串join用法是什么?join与加号的取舍 2026-11-20