
php清除session只删变量没用,会话文件还在服务器上
- 2026年11月12日
- 43 次
退出登录那段代码,我现在固定写三行,顺序不能调:清空 $_SESSION、给 cookie 送一个过期时间、末了才调 session_destroy()。多数时候php清除session卡住的不是变量,是服务器上那个 sess_ 文件:变量没了,文件还在,磁盘占用和会话固定这两件事一件都没解决。
session_destroy() 删的是磁盘上的会话数据,不动内存里的 $_SESSION,也不动浏览器手里的 PHPSESSID。同一个请求往后走,页面模板再读 $_SESSION['uid'],值照旧,右上角还是登录态。这套顺序只在 handler 是 files 的时候成立;换成 Redis,第三步照样要调,只是「文件还在」变成「键还在」。
登出后刷新还是登录态,先查 session_destroy的用法
步骤是三步:清内存、毁 cookie、删文件。反过来写,session_destroy() 先跑完,同一个请求里再给 $_SESSION 赋任何值,PHP 会在脚本结束时拿同一个 session id 把文件重新写一遍。
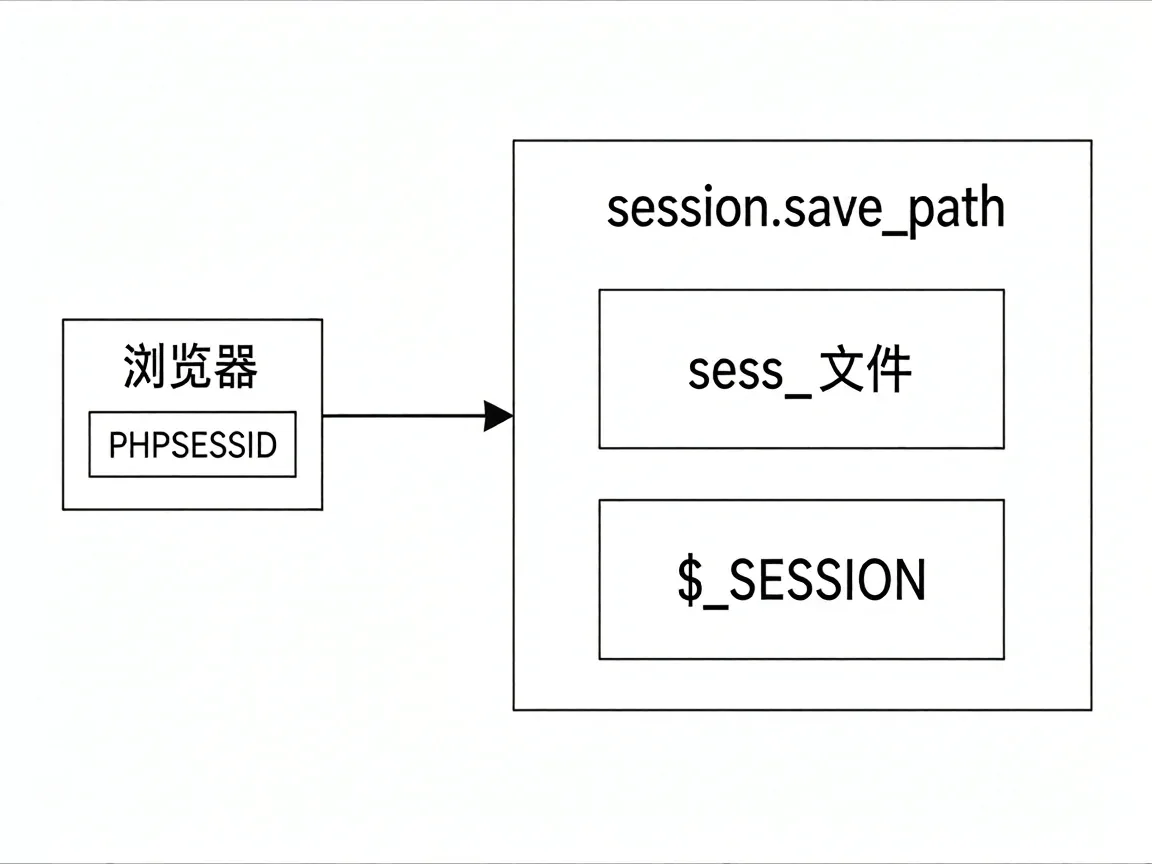
session_destroy() 返回 true 说明不了什么。我在 return redirect() 前面加过一行 error_log('after destroy ' . json_encode($_SESSION));,日志里 uid 和 role 都在——它在本次请求结束前一直有效,后面任何读 $_SESSION 的判断照样为真。
顺序反了,php清除session就只删了一半。
$_SESSION = [];
if (ini_get('session.use_cookies')) {
    $p = session_get_cookie_params();
    setcookie(session_name(), '', time() - 42000,
        $p['path'], $p['domain'], $p['secure'], $p['httponly']);
}
session_destroy();
setcookie 那行写 time() - 42000,取一个足够早的时间点,跨时区也不会被判成未来时间。真正容易错的是后面四个参数:$p['path']、$p['domain'] 必须跟当初发 cookie 时完全一致。站点从 www 跳到裸域,域写成 example.com 而 cookie 当初挂在 .example.com 下,浏览器会把它们当成两条 cookie,旧的删不掉,用户点了退出再刷新还是登录态,排查时容易往 session 逻辑上想。
查代码写没写全:grep -rn 'session_destroy' ./app | grep -v vendor,命中的行号往上翻十行,看不到 $_SESSION = []; 就是漏了第一步。三行的行号必须是递增的,顺序错了 grep 看不出来,只能靠行号对。清内存那步写 session_unset() 和写 $_SESSION = []; 等价,我选后者,省一层函数调用。
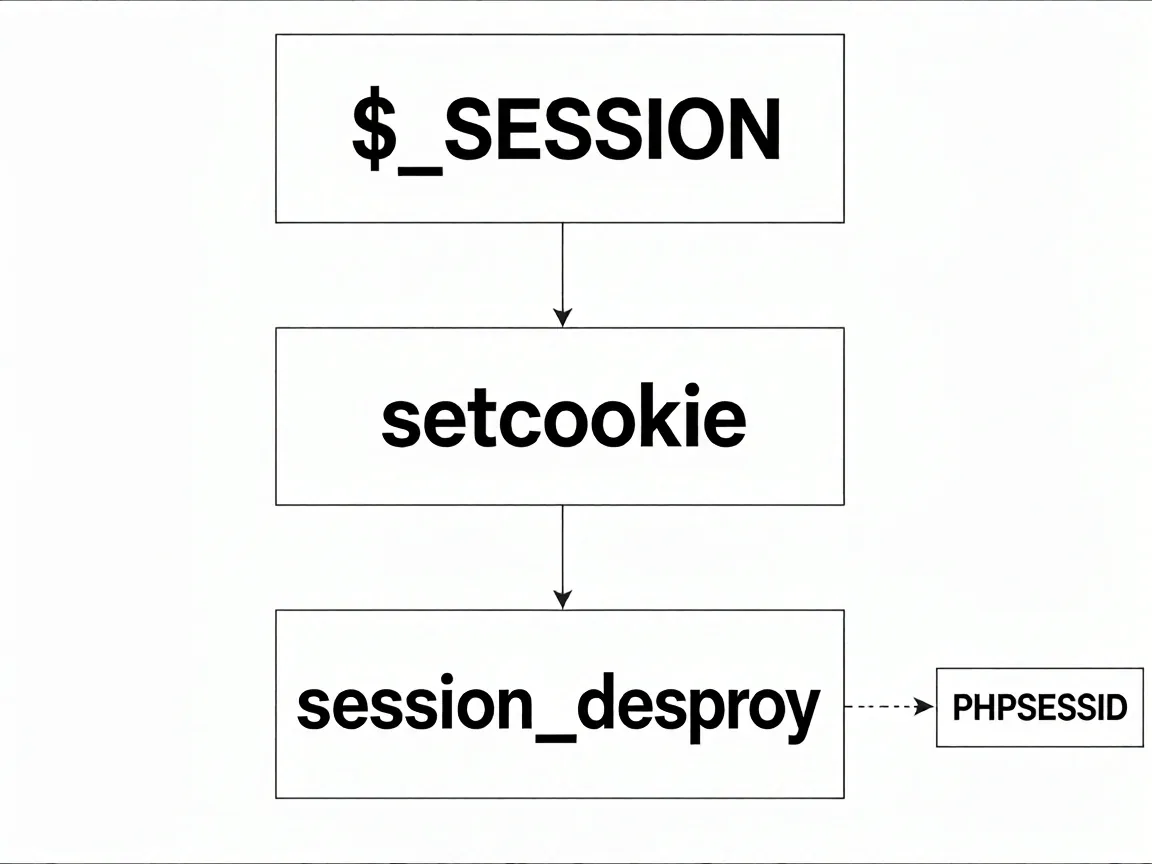
还有个细节:session_destroy() 之后 session_id() 返回的还是原值,会话也没有被 unset。中间件里只要有人再调一次 session_start(),PHP 拿同一个 id 重新开一个空会话,文件当场回来。三行写完就别再碰 session 了。
文件没消失,去看 session文件存在哪
文件落在哪个目录,取决于 fpm 读的是哪份 ini。终端里跑 php -r 'echo session_save_path();' 给我的是 /tmp,同一台机器上 fpm 那份配置写的是 /var/lib/php/sessions;php清除session,要动的 sess_ 文件只在后者里。CLI 读 cli/php.ini,fpm 读 fpm/php.ini,改错文件的现象就是「改了没生效」。
php -i | grep -E 'session.save_path|session.gc_maxlifetime'
ls /var/lib/php/sessions | wc -l
第一行输出形如 session.save_path => /var/lib/php/sessions => /var/lib/php/sessions,箭头左边是当前 SAPI 实际生效的值,右边是主配置文件里的值;两个不一致,说明有更靠前的一层在覆盖。第二行是一个整数,我数过一台跑了三年的机器,41872 个 sess_ 文件全压在一层目录里,ls -l 要顿一下才出结果。
session.save_path 还能写成 2;/var/lib/php/sessions,分号前面是子目录层数,PHP 取 session id 的前两位建两层目录。这种配置下 ls | wc -l 数出来的是目录数,不是文件数,得换成 find /var/lib/php/sessions -type f | wc -l。数错了就会误判成「文件不多,不用管」。
还有个地方容易漏:Debian 系的包把 session.gc_probability 设成 0,PHP 自己不做概率回收,清理交给 /usr/lib/php/sessionclean 和一个 systemd timer,那个 timer 默认每 30 分钟触发一次,具体配置以官方文档和本机 php.ini 为准。把 gc_maxlifetime 从 1440 改成 60,文件不会一小时后准点消失,得等下一次 timer 转到。改完不生效,先看这一层,再怀疑代码。
删完又冒出来:cookie 没送过期,请求会重建会话
文件删掉了,十分钟后同一个 session id 又出现一个 0 字节的 sess_,这是 cookie 没删的信号。浏览器手里还留着 PHPSESSID,下次请求照发,PHP 按这个 id 找不到文件就新建一个空的,session_start() 正常返回,看起来像退出没生效。cookie 没删干净,php清除session等于只做了一半,下一个请求就把会话建了回来。
验证用 ls -lt /var/lib/php/sessions | head -5,按修改时间倒序,第五列是字节数,最后一列是文件名。登出后再跑一次,同一个 sess_ 开头的名字还在最上面、大小是 0,就是被重建了。
session.use_strict_mode 设成 1 能挡一半:浏览器递过来一个服务器不认识的 id,PHP 直接发新的,不拿它建空文件。这个开关默认是 0,本意是防会话固定,实际也把重建这条路堵掉一段。
要批量清,先数再删
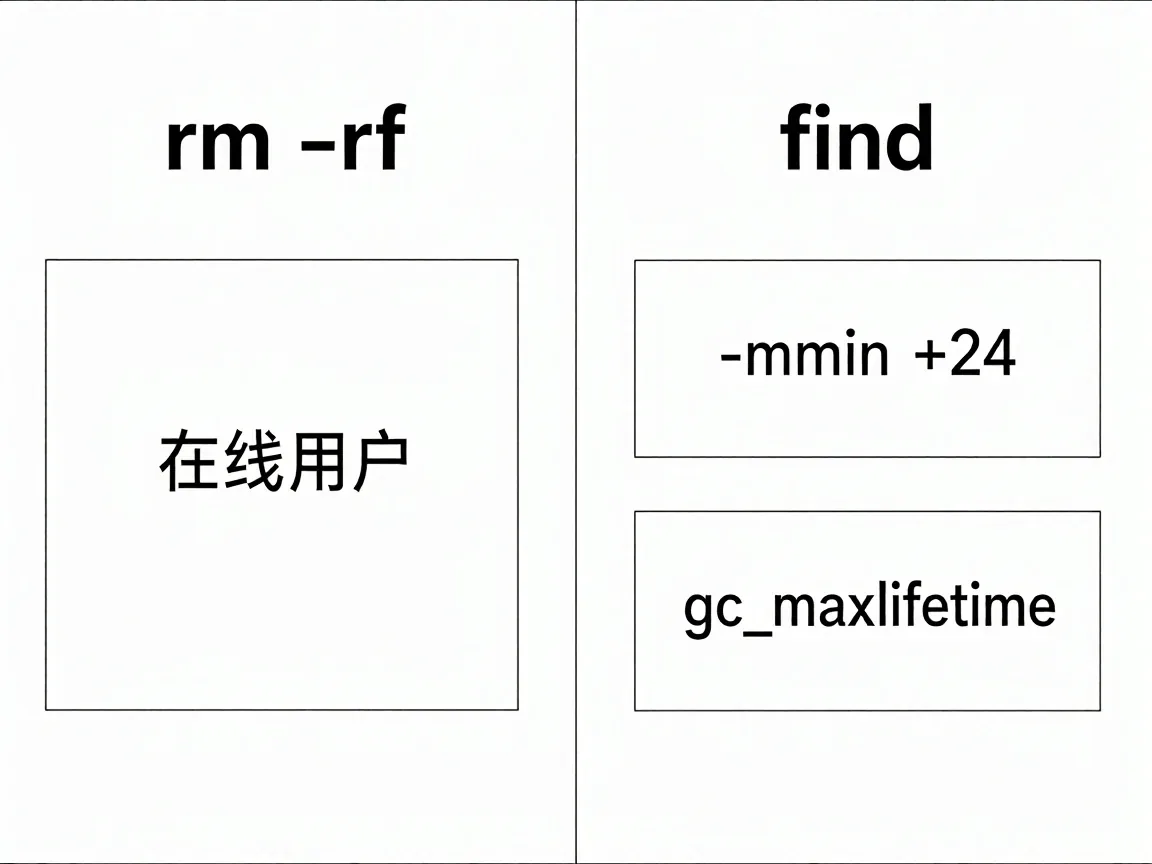
rm -rf /var/lib/php/sessions/* 能把目录清空,代价是在线用户的会话一起没,下一跳全被踢回登录页。按修改时间筛更稳。
find /var/lib/php/sessions -type f -name 'sess_*' -mmin +24 | wc -l
find /var/lib/php/sessions -type f -name 'sess_*' -mmin +24 -delete
第一条只数不删,输出一个整数,跟 ls | wc -l 的总量差得越远,说明活跃会话越少。数字确认过再跑第二条。find 这条解决的是批量场景;php清除session,一次只处理一个会话,量大了只能靠它。
-mmin 的单位是分钟,gc_maxlifetime 的单位是秒,默认 1440 秒得写成 -mmin +24;写成 +1440 要等一天多才动一个文件,看着像没生效。PHP 7.1 之后还有 session_gc(),可以在自己的计划任务里调一次,不用等那 1% 的概率。
目录属主是 www-data。用 root 跑 find 没问题;换成 www-data 跑,读不到的文件会被跳过,-delete 不报错,数出来的量和实际删掉的量对不上,差多少得自己回头核。
今天可以先跑的一条命令
登出之前先数一遍文件:ls /var/lib/php/sessions | wc -l,路径按 php -i 里 session.save_path 的实际值换。记下这个数,走一次退出登录,再数一遍。测试环境里只有你一个会话的时候,这个差值能直接读出来。
少 1,三行顺序对了,文件真被删掉。数字原地不动,多半是删掉那一秒又被重建,回去看 setcookie 的 path 和 domain。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- PHP array_multisort() 函数详解:多维数组排序的 N 种姿势 2026-07-03
- 用PHP的if判断语句简单制作一个计算器 2022-06-21
- 俄罗斯搜索引擎YANDEX简单搜索体验 2022-09-20
- Nginx 504 Gateway Timeout超时详解:原因与优化方案 2026-07-02
- 搞不清php session默认过期时间,回收机制踩坑记 2026-11-09
- target属性有哪些?target属性的作用及用法 2022-09-17