
前端跨域解决方案我试了四种,最后只留CORS加反向代理
- 2026年11月12日
- 50 次
同一段 fetch 请求,在我机器上返回 200,在同事机器上被拦下来,控制台一行红字:blocked by CORS policy。代码没动,两边差的只是响应头。能长期用的只有 CORS 和反向代理,前端跨域解决方案我前后试过四种,另外两种不是不能用,是代价比收益大。
先说结论:只留 CORS 和反向代理
四种分别是 JSONP、CORS、反向代理、postMessage。JSONP 用 script 标签把响应当脚本执行,postMessage 本来是 iframe 和 window.open 之间通信用的,拿它绕接口属于借用。审查一遍就能看出来,真正回答「浏览器允不允许这段响应被读取」的只有 CORS,真正让请求不跨域的只有反向代理。
这四种做法的分工其实很清楚:一种改协议,一种改响应头,一种改请求路径,一种改宿主页面。真正不依赖调用方配合的只有反向代理一条,改完 nginx 就生效,前端和接口都不用动;postMessage 要两个页面一起改,代价在后面几节能看到。
JSONP 的局限
JSONP 是最早的一代做法,把请求写成一个 script 标签,src 指向接口,接口返回 callback({...})。浏览器把 script 当资源加载,不检查 CORS,同源策略对它不起作用。
代价很直接:只能 GET。要带 Authorization 头不行,要 POST 更不行。错误处理只有 onerror,拿不到状态码和响应体。回调名还得做白名单,否则 callback 这个参数就是一段可以注入的 JS。
老项目里我留过一版,后来接口要加鉴权头,整条链路推倒重来。它能用的场景很窄:公开的只读数据,且对方只肯给你一个 script 地址。
预检请求和简单请求的分界
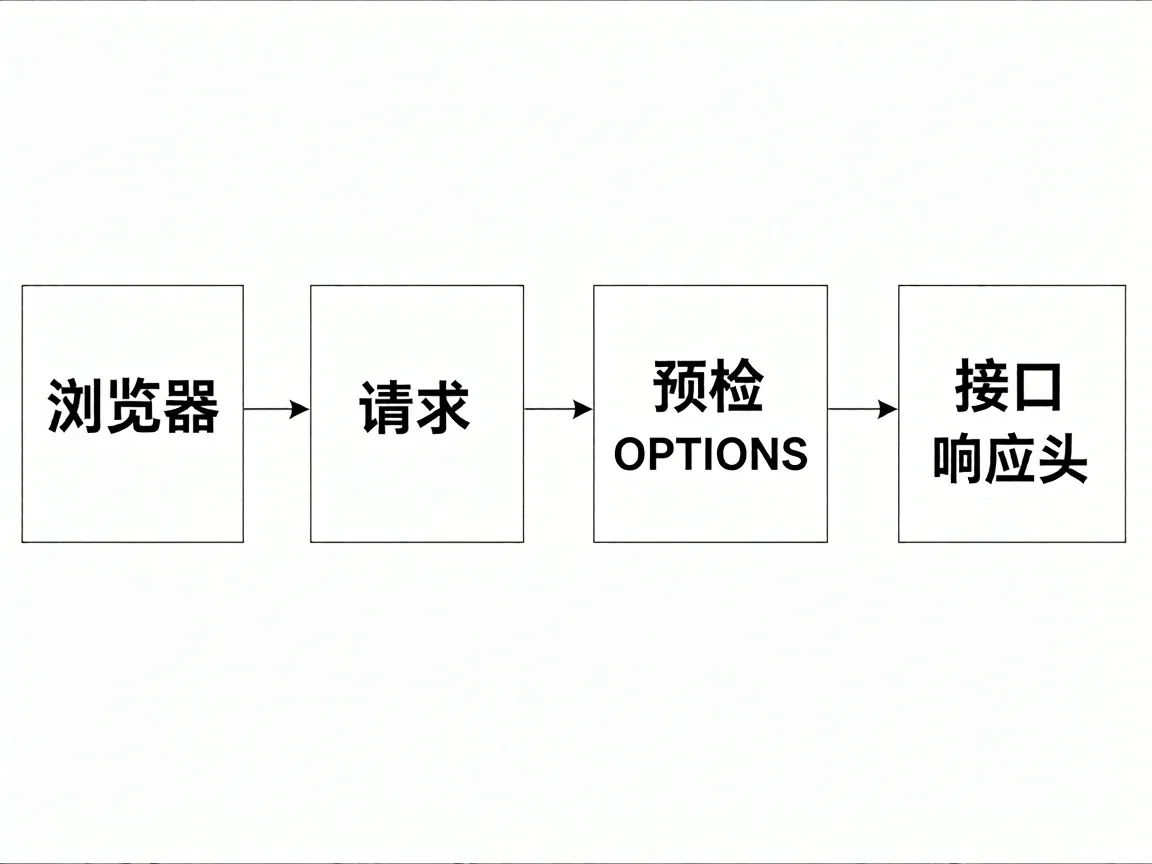
一旦带上自定义头,浏览器就不再直接发请求。它先发一个 OPTIONS,Network 面板里能看到:方法 OPTIONS,状态码 204,请求头是 Access-Control-Request-Method 和 Access-Control-Request-Headers。
这个 OPTIONS 由浏览器自己发,代码里看不见,服务端必须回 200 或 204,并带上 Access-Control-Allow-Methods 和 Access-Control-Allow-Headers。少一个,控制台给的就是 preflight request doesn't pass access control check。
缺哪一项,报错会直接点名:Request header field x-token is not allowed by Access-Control-Allow-Headers in preflight response。看到这句就去补 Allow-Headers,不用猜。
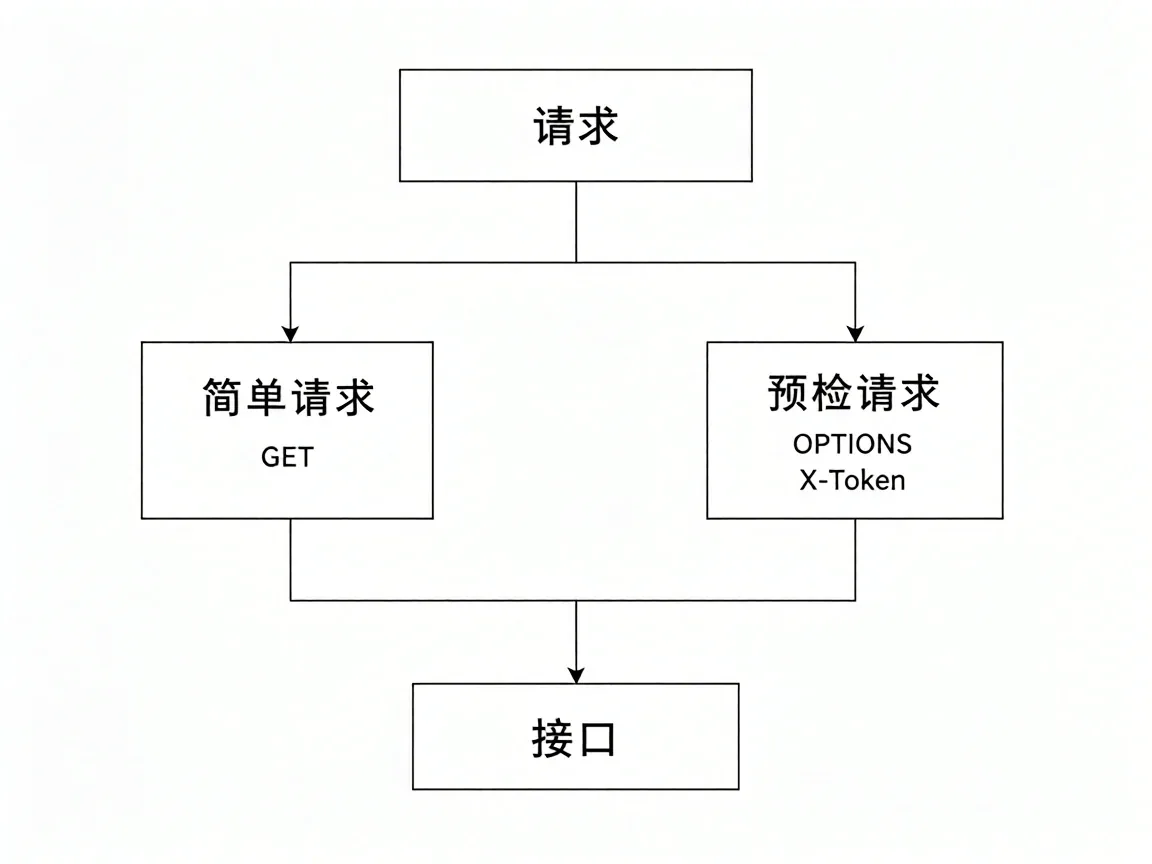
对照一下就知道什么请求不触发预检:方法是 GET、HEAD、POST 之一,头只用 Accept、Accept-Language、Content-Language、Content-Type 这四个,且 Content-Type 限于 application/x-www-form-urlencoded、multipart/form-data、text/plain 三种取值,走简单请求,直接发。多一个 X-Token,立刻进预检分支。
区分这两种不是为了背概念,是为了知道改哪里。简单请求只在响应上加一个源就够;预检请求还要在 OPTIONS 那一路上把方法和头都放行。
预检的代价是多一个往返,OPTIONS 不带业务数据,只为拿许可。首屏接口跨域又带自定义头,这一跳躲不掉,只能靠缓存时长压下去。
带 cookie 的写法最容易出问题。前端写了 credentials: 'include',服务端回 Access-Control-Allow-Origin: ,浏览器直接拒绝,原话是 The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '' when the request's credentials mode is 'include'。
fetch('http://api.example.com/user', {
  method: 'GET',
  credentials: 'include',
  headers: { 'X-Token': token }
})
这段一定触发预检,因为多了 X-Token。服务端要回具体的源,不能是星号,同时补一行 Access-Control-Allow-Credentials: true。这也是前端跨域解决方案里最容易漏的一处,报错文案里不会提 credentials 这个词。
反向代理加 CORS 的配法
反向代理走的是另一条路,也是四种里唯一不用改后端代码的。页面和接口挂在同一个域名下,nginx 把 /api 转给后端,浏览器看到同源,那些头一个都不用加。
location /api/ {
    proxy_pass http://127.0.0.1:8080/;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-Proto $scheme;
}
proxy_pass 末尾那个斜杠不是装饰:写成 http://127.0.0.1:8080/,/api 前缀会被截掉,转过去的是 /user;不想截就写到端口为止,后端路由按哪个写,取决于它自己挂在根路径还是 /api 下。
漏掉 proxy_set_header Host 的表现不是 502。后端收到的 Host 是 127.0.0.1:8080,接口里生成的跳转地址、签名、回调 URL 全变成内网地址,前端拿到一个指向 127.0.0.1 的 302,浏览器一跳就断。抓包看请求头才发现 Host 不对。
同源化还有个连带问题:cookie 的 Domain 得写成对外域名,Path 要对得上 /api,否则登录态带不上,接口一律回 401,看着又像权限问题。
前面已经有 nginx 时还要注意 add_header 的继承:location 里只要写了一条 add_header,server 层的那几条就整组不再继承。症状是同域配置明明没问题,上了反代 CORS 头全不见,补进 location 就好。
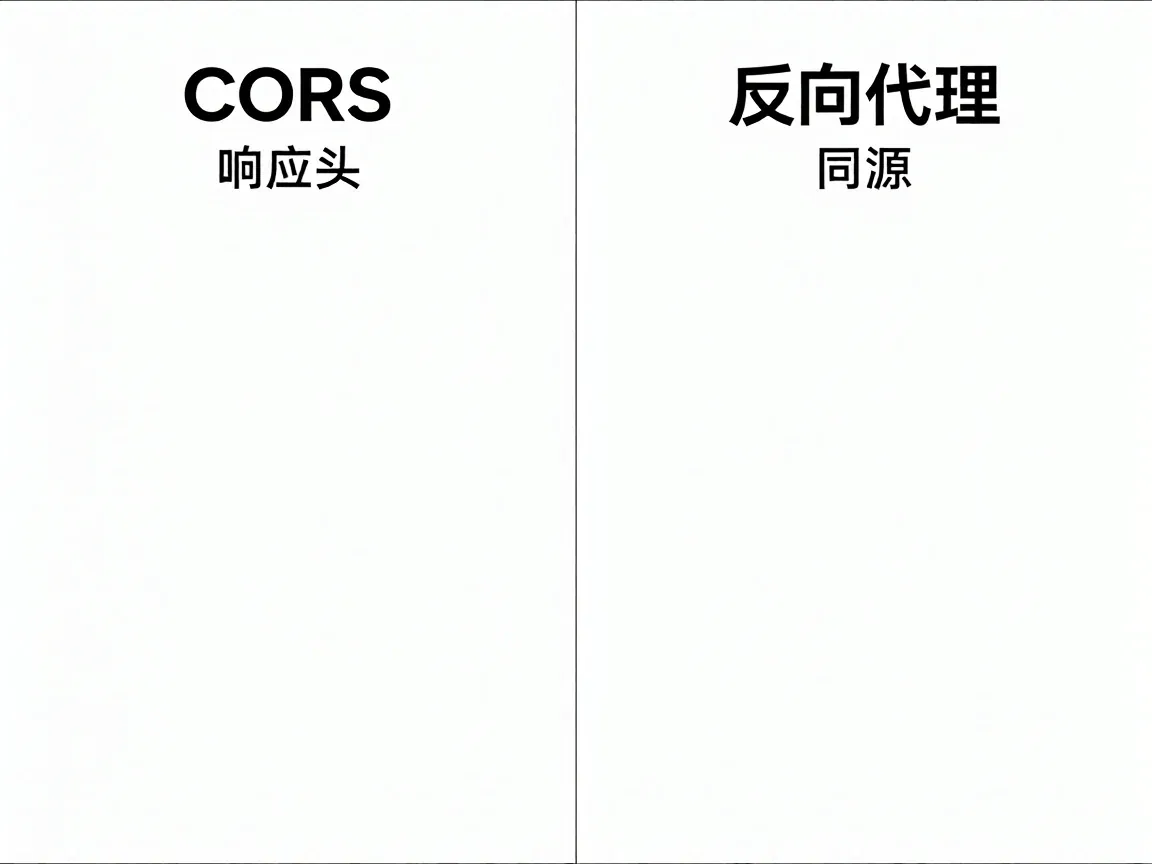
两个一起用是这样:本地后端回 Access-Control-Allow-Origin 指向 http://localhost:5173,上线走同域反代,那行头留着不影响,同源请求浏览器不看它。
真要自己写 CORS 头,nginx 里是这样,关键是回显具体的源,别写死星号:
add_header Access-Control-Allow-Origin $http_origin always;
add_header Access-Control-Allow-Credentials true always;
add_header Vary Origin always;
$http_origin 是浏览器这次带上来的 Origin,原样回显,多域名场景不用逐个写死;Vary: Origin 是给 CDN 和缓存看的,少了它,A 站的响应头会被缓存回给 B 站。
postMessage 为什么没留下
postMessage 是给 iframe、window.open 用的通信接口,传数据要两个页面都改代码,还得校验 event.origin,中间任何一个 iframe 拿到引用都能收消息。
同类的还有 window.name,靠 iframe 跳转后 name 不随域名变化来带字符串,还得轮询等加载完成。这类做法都是绕,接口该有的鉴权、错误码、超时得自己补一遍,所以没单列成一条路。
补这些的成本远高于加一行响应头,前端跨域解决方案最后也就只剩下两条主链路,其余留在工具箱里。
边界提醒:什么情况下别这么配
已经有统一 API 网关的团队,前端跨域解决方案该在网关那一层收口,别在每台 nginx 上各写一份 CORS 头。头重复下发会变成两个 Access-Control-Allow-Origin,浏览器按错误处理,报的是 header contains multiple values。
并发高、链路已经很长时,反代不该再加一层终结 TLS 再转一道,多一跳就多一份超时预算。SLB 或 Ingress 已经处理证书和转发,就把 CORS 交给那一层。
预检结果的缓存也要看版本。Access-Control-Max-Age 在 Chrome 里封顶 7200 秒,Firefox 允许更长,各家不一致,团队要兼容旧环境就别指望缓存。
还有一类场合反代帮不上:接口要给第三方调用。对方的浏览器不在你的域名下,必须按规矩配好 CORS 并写清允许的源,不能图方便写星号——对方一旦要带 cookie,星号会让预检直接失败。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- webpack是啥?从入口清单看它和vite的取舍 2026-11-22
- Html表单是什么?Html表单的用法解析 2022-06-23
- 如何使用PHP函数制作一张简单的图片 使用PHP函数制作图片需要哪些函数 2022-11-21
- QQ邮箱在哪里找?QQ邮箱在QQ的什么位置? 2022-10-17
- 浏览器UA是什么意思?浏览器UA有什么作用? 2022-11-16
- Css中Font-Family属性及用法 Font-Family如何设置字体 2022-10-02