
跨域是设置前端还是设置后端?配在发送响应头的一侧
- 2026年11月14日
- 47 次
本地 3000 端口起前端、8080 端口起后端,同一个接口 fetch 打过去是红的;把地址改成 /api/user、加一条 devServer proxy,同一份代码就绿了。要分清跨域是设置前端还是设置后端,差别不在这一条 proxy,而在响应头由谁写——同一份代码上了生产,前后端分两个域名,红的又回来了。
响应头只能由服务端下发,前端能配的只有代理
Access-Control-Allow-Origin 这类响应头,只能由返回响应的那一方写:后端代码、网关,或者挡在前面的 nginx。前端能设的是请求头,而 Origin 属于浏览器自己管的首部,JS 里写过也会被丢掉。
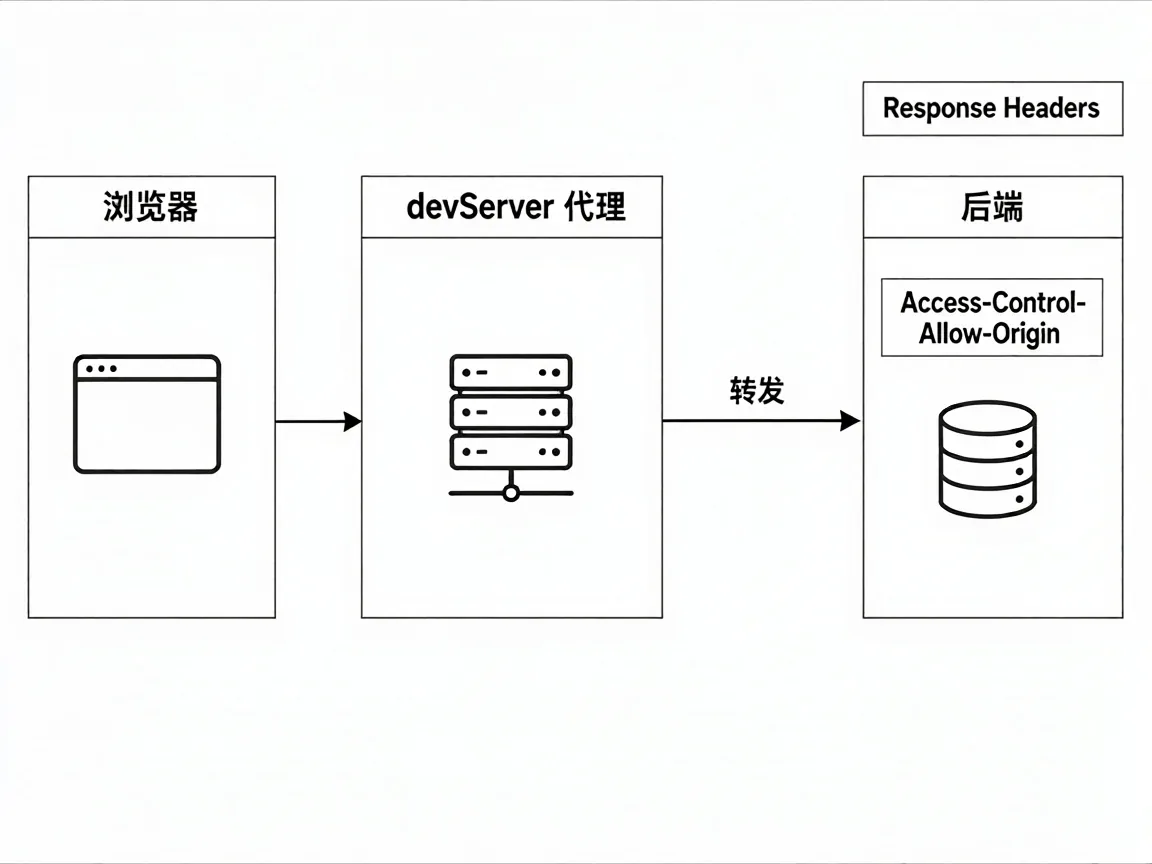
开发阶段看着像前端把问题解决了,其实是 devServer 的 proxy 把请求转成了同源:浏览器只看见 localhost:3000/api/user,没有跨源,CORS 压根不触发。生产环境的前端产物是几个静态文件,放在 CDN 上,它没有任何机会往接口响应里加一行头。
同一份前端代码,本地好的、线上坏的,差的就是这一层。
代理还带一个副作用:它让本地的响应头看着干净,Network 里根本没有 Access-Control-Allow-Origin,因为同源请求不需要它。拿本地的表现去推线上的判断,一定错。
为什么改不动:响应头在回来的路上
浏览器发请求,服务端返回,浏览器先看响应头里有没有 Access-Control-Allow-Origin、值对不对得上当前 Origin;对不上就把响应扣下,不交给 JS。
这个头只认完全一致的 Origin,协议、主机、端口差一个字符都不算同一个站点,http 和 https、带不带 www 都要分开写。
所以你 catch 到的是 TypeError: Failed to fetch,控制台那条更具体:Access to fetch at 'http://localhost:8080/api/user' from origin 'http://localhost:3000' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
还有个更容易误判的地方:Network 面板里这条请求是 200,Preview 里 JSON 完整可见,只有 JS 读不到。拿状态码当判据会一路查错方向。
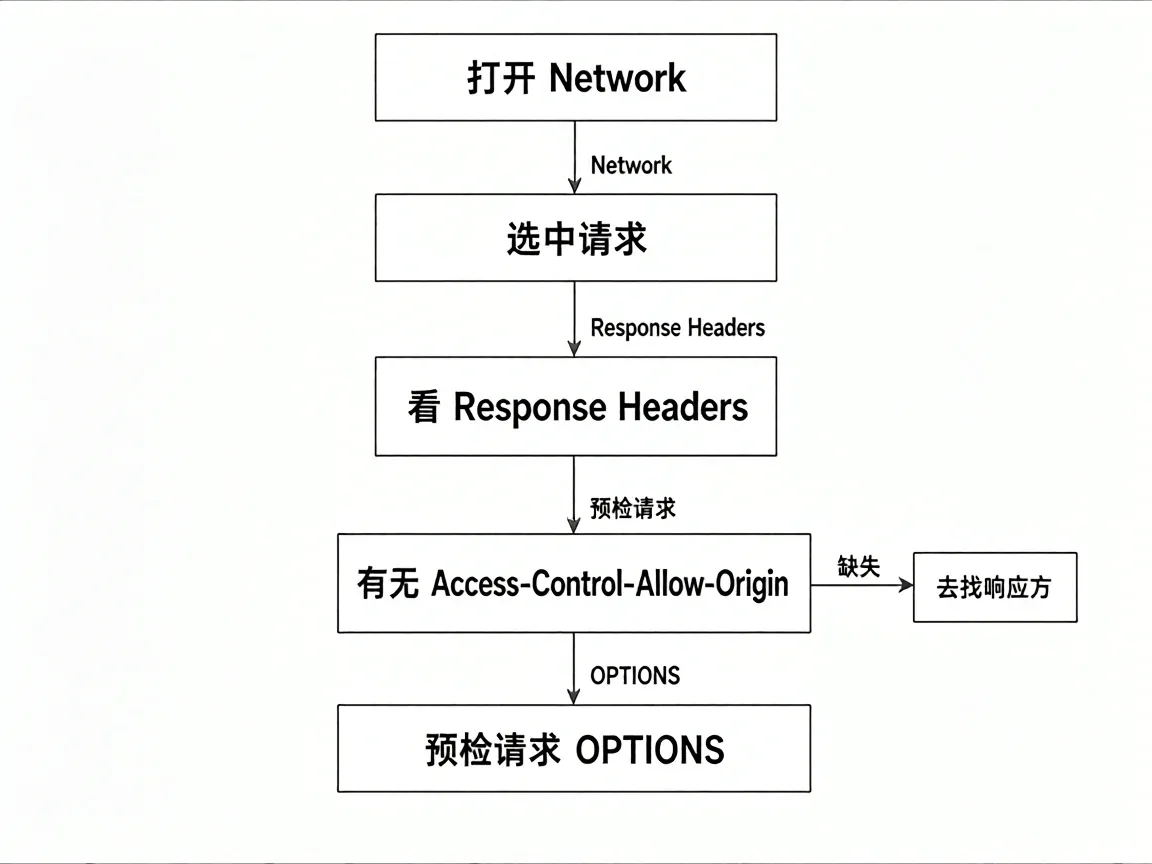
判断依据不在状态码,而在响应头。
先看响应头是谁发的:Response Headers 里那一行
先看响应头是谁发的,再决定改哪台机器:跨域是设置前端还是设置后端,顺序就这一条。F12 打开 Network,点中那条请求,Headers 面板往下拉到 Response Headers,找 access-control-allow-origin。
三种结果对应三种改法。没有这一行,说明没有任何一方写,去找真正返回数据的进程,不是前端工程。有这一行、值是写死的域名且跟当前 Origin 不一致,是写的人选错了对象,改那台机器上的配置。有这一行、值正好等于当前 Origin,这一层已经通了,问题在 credentials、请求方法或自定义头没被放行。
旁边还有个旁证:响应里 Server 是 nginx,这行就是 nginx 加的,改应用代码没用。
本地有、线上没有,也说明本地那行是代理绕出来的,不是真配了头。
带 Cookie 时多一次预检:OPTIONS 先过一遍
请求带 cookie(fetch 里写 credentials: 'include'),Access-Control-Allow-Origin 就不能是 *,必须回具体 Origin,同时要有 Access-Control-Allow-Credentials: true。少一个,浏览器一律当没配。
PUT、DELETE、Content-Type: application/json,或者带了 x-token 这类自定义头,浏览器会先发一个 OPTIONS 探路。这条预检请求的头部长这样:Origin 是你当前站点,Access-Control-Request-Method: PUT,Access-Control-Request-Headers: content-type,x-token。
预检没过,真正那条 PUT 不会发出去,Network 里只有一条红色的 OPTIONS。控制台的原话是 Response to preflight request doesn't pass access control check: No 'Access-Control-Allow-Origin' header is present on the requested resource.
有些后端框架没给 OPTIONS 配路由,直接回 405,浏览器报的却是 CORS 错误,盯着状态码看会以为撞上了权限问题。
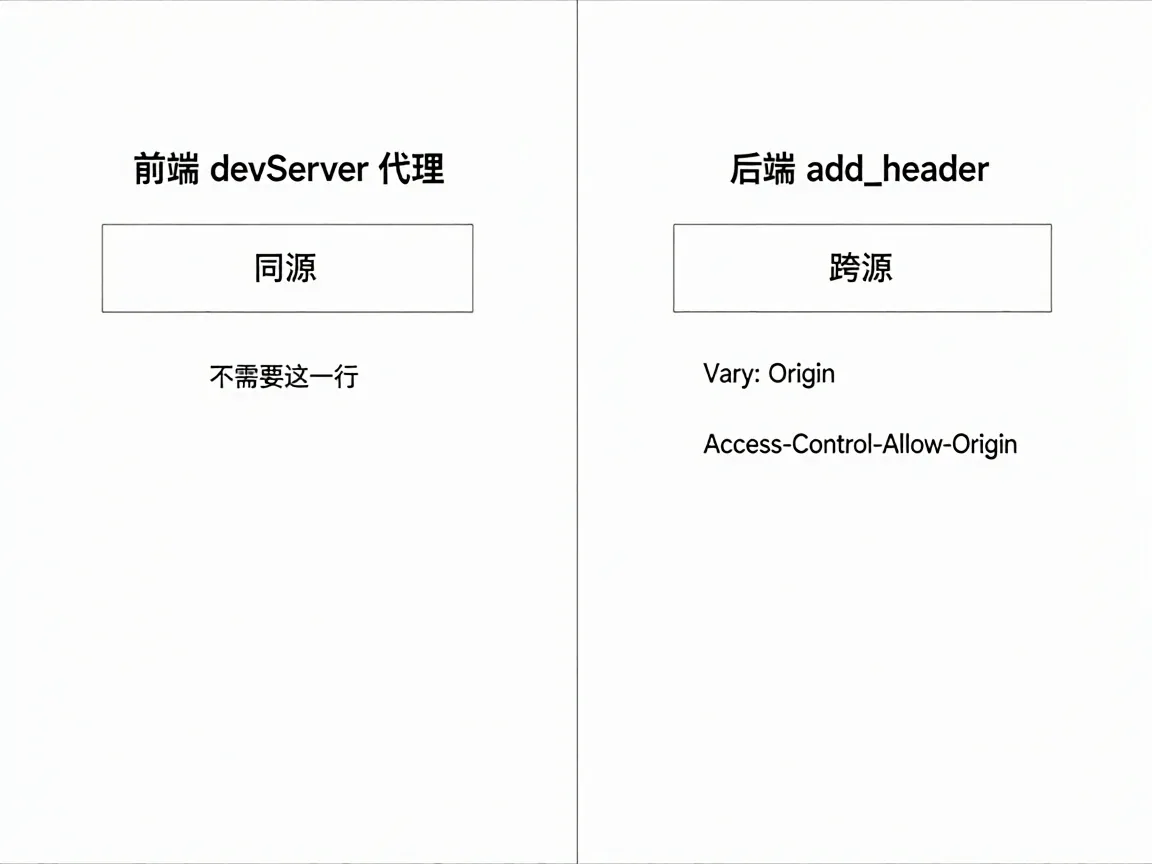
预检通过的响应一般给 204,把 Allow-Methods、Allow-Headers、Allow-Credentials、Max-Age 一起回过去,Max-Age 决定这次结果能缓存多久。
做法:三步把请求挪到同一侧
第一步,开发环境加一层 devServer 代理,让它替浏览器发请求。
// webpack.config.js
module.exports = {
  devServer: {
    port: 3000,
    proxy: {
      '/api': {
        target: 'http://127.0.0.1:8080',
        changeOrigin: true,
      },
    },
  },
};
changeOrigin 改的是转发出去的 Host 头,不是 Origin,跟 CORS 没有关系。它能生效,是因为浏览器看到的是同源地址。
第二步,生产环境在 nginx 上加。走到这一步,跨域是设置前端还是设置后端就没有悬念了:谁发响应,谁写头。
location /api/ {
    proxy_pass http://127.0.0.1:8080;
    proxy_set_header Host $host;
    proxy_hide_header Access-Control-Allow-Origin;
    add_header Access-Control-Allow-Origin $http_origin always;
    add_header Access-Control-Allow-Credentials true always;
    add_header Vary Origin always;
}
proxy_pass 结尾多一个斜杠,/api/user 到上游就变成 /user,开发环境和生产环境的前缀对不上,本地通了线上 404。第一步的 devServer 没有改写前缀,这里也别改,两边一致才好排。
$http_origin 是把请求里的 Origin 回显出去,配合 Credentials 用。
有条件回显等于把接口开给全网站点:任何第三方页面都能带着用户的 cookie 读这个接口。上生产前用 map 做一层白名单,名单内的 Origin 才回显,其余回固定域名或空值。
proxy_hide_header 先把上游带的那行删掉,否则两边各写一次,浏览器会报 The 'Access-Control-Allow-Origin' header contains multiple values 'https://a, https://a', but only one is allowed.
第三步,验证,别靠刷新页面猜。打的是 nginx 入口,不是后端端口——头是 nginx 加的,打后端测不到。
curl -s -D - -o /dev/null -X OPTIONS https://www.leetao.cc/api/user \
  -H 'Origin: https://leetao.cc' \
  -H 'Access-Control-Request-Method: PUT' \
  -H 'Access-Control-Request-Headers: content-type,x-token'
输出是一段响应头,重点看 access-control-allow-origin 的值是不是你刚发出去的那个 Origin。-D - 把响应头打到标准输出,-o /dev/null 把 body 丢掉。域名换成你自己的入口。
同一个地址换成后端 8080 再打一遍,多半是 405:后端框架没给 OPTIONS 配路由。这两条一起看,才知道头是哪一层加的。
前端请求写相对路径 /api/user,不要写死域名,换环境时只改代理和 nginx,代码不用动。
边界:代理能绕开的和绕不开的
代理只解决自己的页面调自己的接口。接口一旦要给第三方站点调,就没有代理可用,必须由响应方下发头。到了必须分域名的场景,跨域是设置前端还是设置后端就没有选择余地,只能配在发送响应头的那一侧,也就是后端或网关。
nginx 的 add_header 有个继承规则:子 location 里写了 add_header,父层写的全部不生效,要写在同一个块里,或者每层写全。
另外 add_header 默认只对 200、201、204、206、301、302、303、304、307、308 生效。4xx、5xx 的响应要加 always,不然报错时响应上没有 CORS 头,前端看到的还是 CORS 错误,真正的 500 被盖住了。
多个域名回显 Origin 时记得配 Vary: Origin,否则 CDN 或者浏览器缓存会把 A 站的响应发给 B 站。
要我在两者之间选,我选在响应方加头:多三行 nginx 配置,换来的是接口给谁用都不再受前端工程限制。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- jquery给输入框动态赋值怎么弄?val和attr分场景 2026-11-12
- react按钮跳转页面没反应?从事件绑定查到路由配置 2026-11-15
- php如何连接mysql?两种扩展写法与连接失败排查 2026-11-13
- mysql数据库备份与恢复选哪种?按数据量与停机窗口分两条路 2026-11-18
- ThinkPad E495笔记本加装内存条的准备工作及过程 2025-03-04
- ChatGPT吃配置吗?网页版与本机客户端两条路的取舍 2026-11-19