
windows vps offline性怎么配?离线状态对照
- 2026年11月20日
- 31 次
面板挂着绿点 running,远程桌面却转圈连不上;另一台写着 offline,一敲就进桌面。两台机器给出相反的信号,说明面板状态和系统状态不是同一把尺子量的。把windows vps offline性当成一个开关去配,多半会配错方向,它其实是三段各自独立的判断,任何一段没对齐,看到的「离线」都是假象。
面板显示离线时先看什么
怎么配,先要分清配的是哪一层:面板上并没有一个叫 offline 的开关,状态要靠运行时长、流量曲线、控制台画面三项判准,再决定动哪一处。这三项判的是面板信号,真要确认机器停没停,还得加一条 ping 回不回,第四节展开。三项都指向停,才轮到改配置。
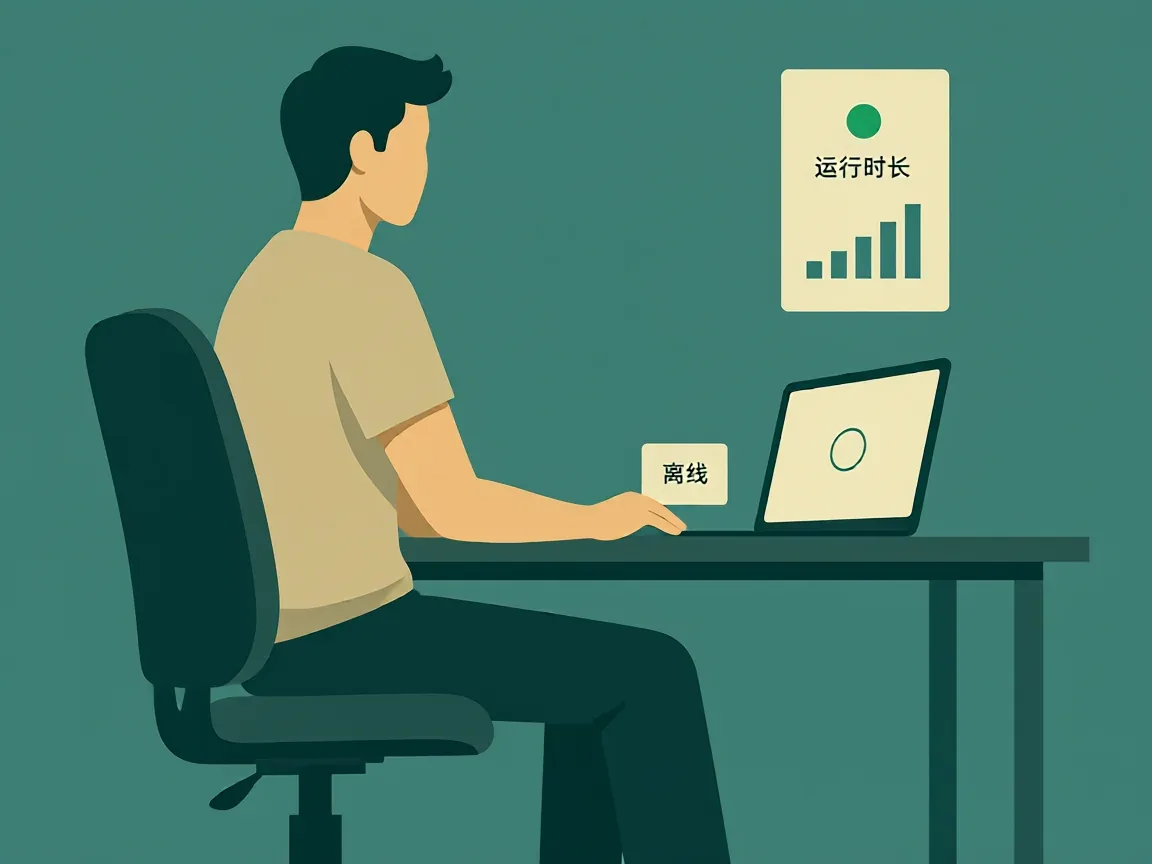
先看运行时长。服务商面板上的状态多半来自宿主机侧的心跳和 agent 回传,虚机在跑、回传断了,面板照样会翻成 offline。实例详情里的运行时长是一直往上加的,它在涨,机器就没停。
一台被标成 offline 的机器上,运行时长显示三天七小时没断,最近 24 小时流量图照常有起伏,进控制台能出登录界面。这种我按面板失联处理,不按服务器挂了处理,重启反而把正在跑的任务打断。代价是那段时间面板上的重装、改密都点不动,只能等心跳恢复。
第二步看流量曲线。曲线全平、运行时长也归零,才轮到怀疑真停。第三步进 VNC 控制台:能出 Windows 登录界面,说明系统在跑;黑屏或者停在厂商标志,才是卡在引导。
还有一种面板显示 offline,账单页却写着已过期。这是计费侧停机,在系统里查不出原因。
远程桌面连不上怎么查
ping 通不等于端口通。ping 走 ICMP,网络层就回了;远程桌面走 TCP 3389,中间任何一层拦了 TCP,ping 照样漂亮。连不上是这套判断里最容易误判的一段。
对 3389 单独做一次 TCP 连接测试,PowerShell 里跑 Test-NetConnection 主机名 -Port 3389 看 TcpTestSucceeded,或者用 telnet 主机 3389。结果分两种:超时,或者拒绝。超时是包被静默丢弃,多半在安全组和防火墙;拒绝说明有设备回了 RST,要么端口没监听,要么防火墙设了 reject,两种都会走到同一句提示。
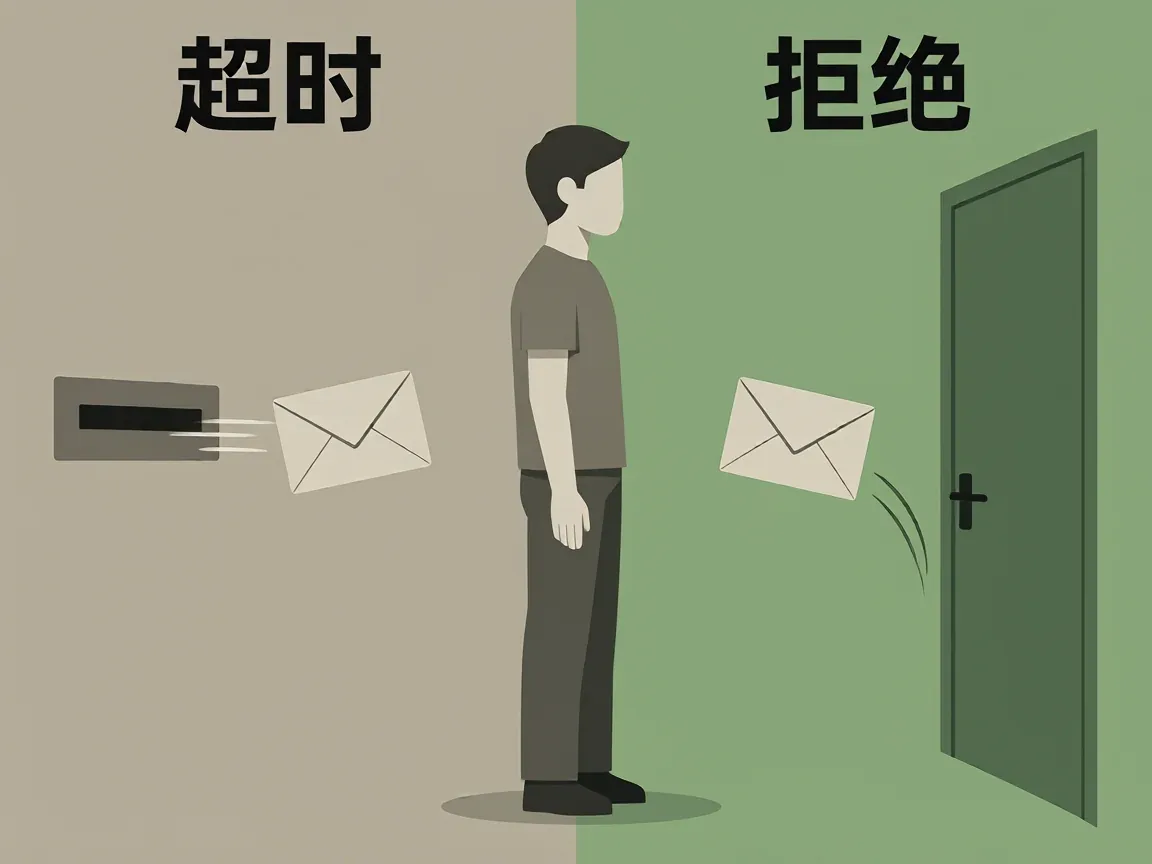
按顺序看三处:服务商安全组看入方向有没有放行 3389、来源写的是全网还是你自己的出口 IP;系统防火墙看「远程桌面」那条内置规则;最后看远程桌面服务有没有被关掉。
那条内置规则的问题在「配置文件」这一栏,默认只勾了域和专用,公用网络没勾。机器直接接公网,规则在列表里挂着,等于没生效。
改成勾满所有配置文件,保存后不用重启,下一次连接就进去了。代价也很直接:公网上的爆破当天就会在安全日志里留下一串失败的登录。
进了门还连不上,去看事件查看器。Windows 日志下面的安全日志,筛事件 ID 4625,登录类型写 10 的那条才是远程交互登录。状态码 0xC000006D 是账号或密码不对,0xC0000234 是账户被锁。有 4625,说明包已经到系统了,排查方向要从网络侧拉回账号侧。
配置落在哪三层
配置拆到最后只有三层:服务商侧、系统侧、会话侧,windows vps offline性里能动手的地方全在这三处。
服务商侧管能不能到:安全组放行 3389,来源收窄到自己固定的出口 IP,不用的时候关掉。系统侧管让不让进:远程桌面开关打开,防火墙规则覆盖当前网络配置文件,账号在「允许通过远程桌面登录」的名单里。会话侧管进来之后掉不掉:电源计划里的睡眠和休眠都设成从不,网卡节能关掉,组策略里空闲会话的时间限制也设成从不。
顺序不能反。安全组没开,系统侧怎么调都连不上;系统侧开了、会话侧没管,能进,但一断线就掉回登录页。
组策略的具体路径各版本略有差别,以官方文档为准。
三种「离线」混在一起会怎样
面板 offline、网络不通、系统睡眠,windows vps offline性里这三种状态长得很像,代价差得很远。面板 offline 但机器在跑,重启等于打断业务;网络不通去重装系统,装完还是不通;把睡眠当成宕机去开工单,等回信的时间够自己唤醒一次。
分辨的办法看谁还在回话。面板能看到运行时长和流量,说明宿主侧认这台机器;ping 有回、端口不通,说明网络层活着、应用层被拦;ping 全丢、控制台有画面,说明系统活着、网络断了。
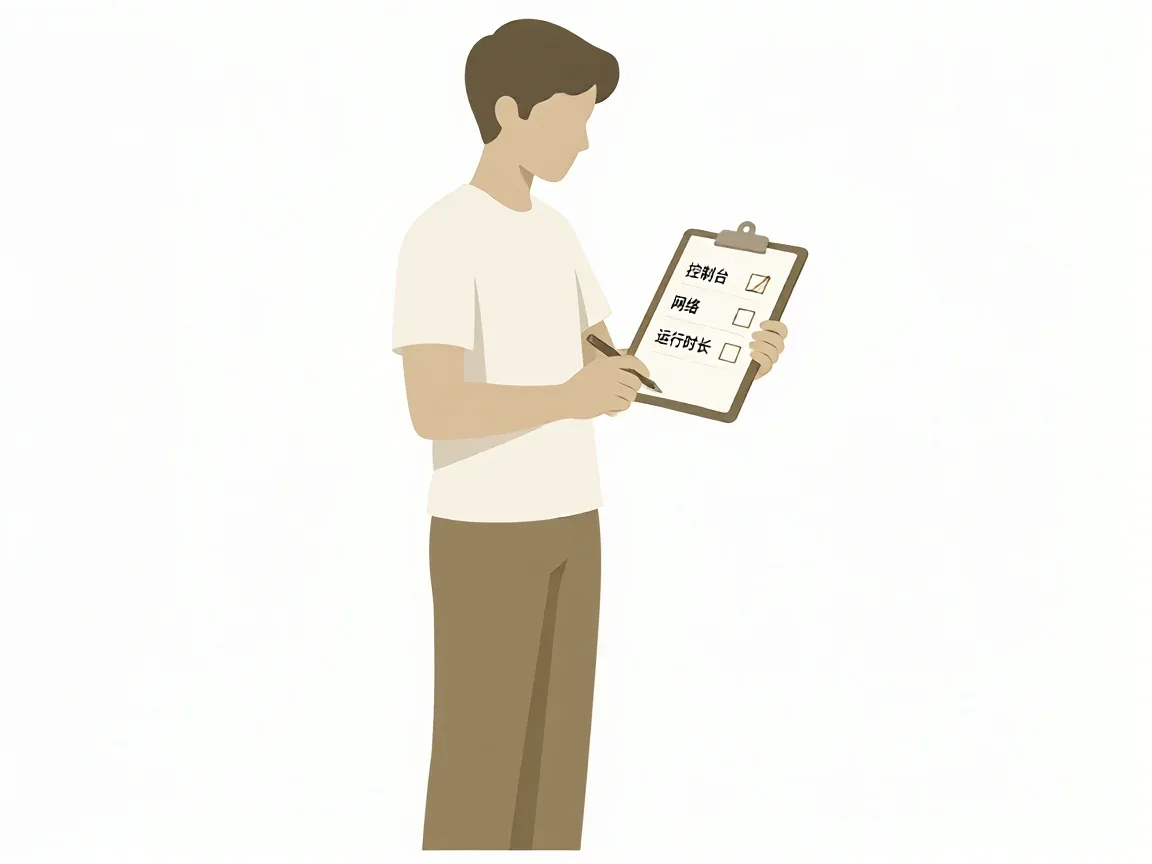
真正的离线只有一种:控制台没画面、ping 没回、运行时长归零,三条同时成立,windows vps offline性说的就是这一种。
少一条都别急着重装。
哪些情况下不该照这套顺序
这套顺序的前提是你能拿到面板和系统日志。纯 KVM 的无管理机型,面板上只有电源和重装两个按钮,没有运行时长也没有流量图,第一步就要跳到控制台看画面。
容器化实例没有独立内核,宿主侧探针先失效是常事,ping 不通推不出机器挂了。
机器上跑着绑硬件的商业授权,重装和换机都算换硬件,动手前先确认授权能不能迁移。多人共用一台跳板机的时候,收紧防火墙规则这种动作要等值班的人知情,一个人的改动会让别人手上的连接一起断。
并发低、单人用的机器,按上面顺序走就够。一旦前面挂着反向代理、多层 NAT,或者云厂商自带负载均衡,端口探测的结果会被代理层改写,ping 通不通这套判断就失真了,得改到代理层看健康检查。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- nginx配置负载均衡的几种写法与生产环境踩坑记录 2026-11-09
- windows服务器和linux服务器有什么不同?windows服务器和linux服务器的详细对比 2023-02-11
- 不小心删除了pip怎么办?Python如何重装pip? 2022-07-05
- 腾讯云服务器安全组如何禁止IP、IP段访问 腾讯云服务器屏蔽IP、IP段步骤 2023-02-13
- win10系统的画图工具在哪里?win10操作系统打开画图工具的方法 2022-12-01
- 如何将多个txt文本里内容批处理合并为一个txt文本 2021-06-09