
php里面怎么给字符串加反斜杠?三个函数与转义场景
- 2026年11月14日
- 42 次
给字符串加反斜杠,PHP 里指的就是在引号、反斜杠、NUL 字节前面补一个 \,让这段文本能安全地嵌进 SQL 字面量、正则或者配置文件。php里面怎么给字符串加反斜杠,标准答案只有三个函数:addslashes、addcslashes、stripslashes。三者的名字长得像,负责的范围差得远,混着用改的是数据本身。
前提说清楚:三个函数都在字节层面工作,不认识 UTF-8 的字符边界;它们也只管 PHP 字符串这一层,数据库和 JSON 各有各的转义规则。
结论:三个函数各管一段路
要转义的对象是引号、反斜杠本身,而且最终要塞进 SQL 的单引号里,用 addslashes。它只认四个字符:单引号、双引号、反斜杠、NUL 字节。
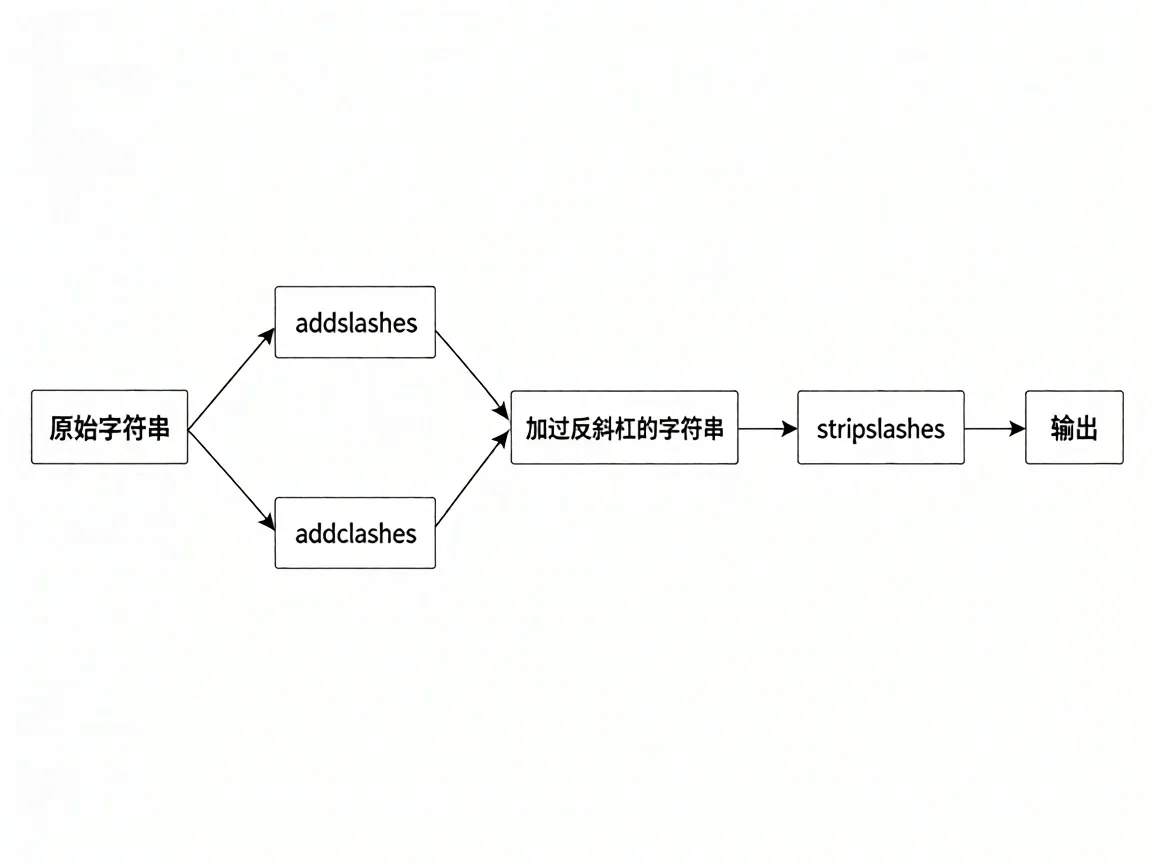
要转义的是自己指定的字符集合——正则里的元字符、LIKE 里的 % 和 _、某个区间内的全部字母——用 addcslashes,第二个参数是字符列表,支持 A..Z 这种区间写法。
手上已经是一段加过反斜杠的字符串,要还原,用 stripslashes。它只去一层,不递归。
顺序反过来看更清楚:先确定后面谁来解析这段字符串,再决定php里面怎么给字符串加反斜杠。预处理语句绑定的值不需要加,交给正则引擎、JSON 解析器、SQL 文本解析器的才需要。
addslashes:只有四个字符会被加反斜杠
四个字符是单引号、双引号、反斜杠、NUL 字节。换行、制表符、中文一个都不动。
下面这段在同一串原始字符串上跑两个函数,直接 php demo.php 就能看到差别。
<?php
$s = "It's a \"test\" at C:\\data";
echo addslashes($s), PHP_EOL;
echo addcslashes($s, 'A..Z'), PHP_EOL;
第一行是 It\'s a \"test\" at C:\\data,四个位置各补了一个反斜杠;第二行是 \It's a "test" at \C:\data,引号一个没碰,大写 I 和 C 前面多了反斜杠。
差别全在第二参数:一个写死了四个字符,一个是你给的集合。把 A..Z 换成 "'"——双引号包住单引号与双引号这两个字符,charlist 里只有它们——输出就跟 addslashes 几乎一样,唯一不同的是原串里那个反斜杠没有再加一层,因为 charlist 里没有反斜杠,它不在清除名单上。要连反斜杠一起转,就把它写进 charlist,写成 "\\'"。
字符集固定成四个字符时,php里面怎么给字符串加反斜杠的答案是 addslashes;字符集要自己定,答案就是 addcslashes。
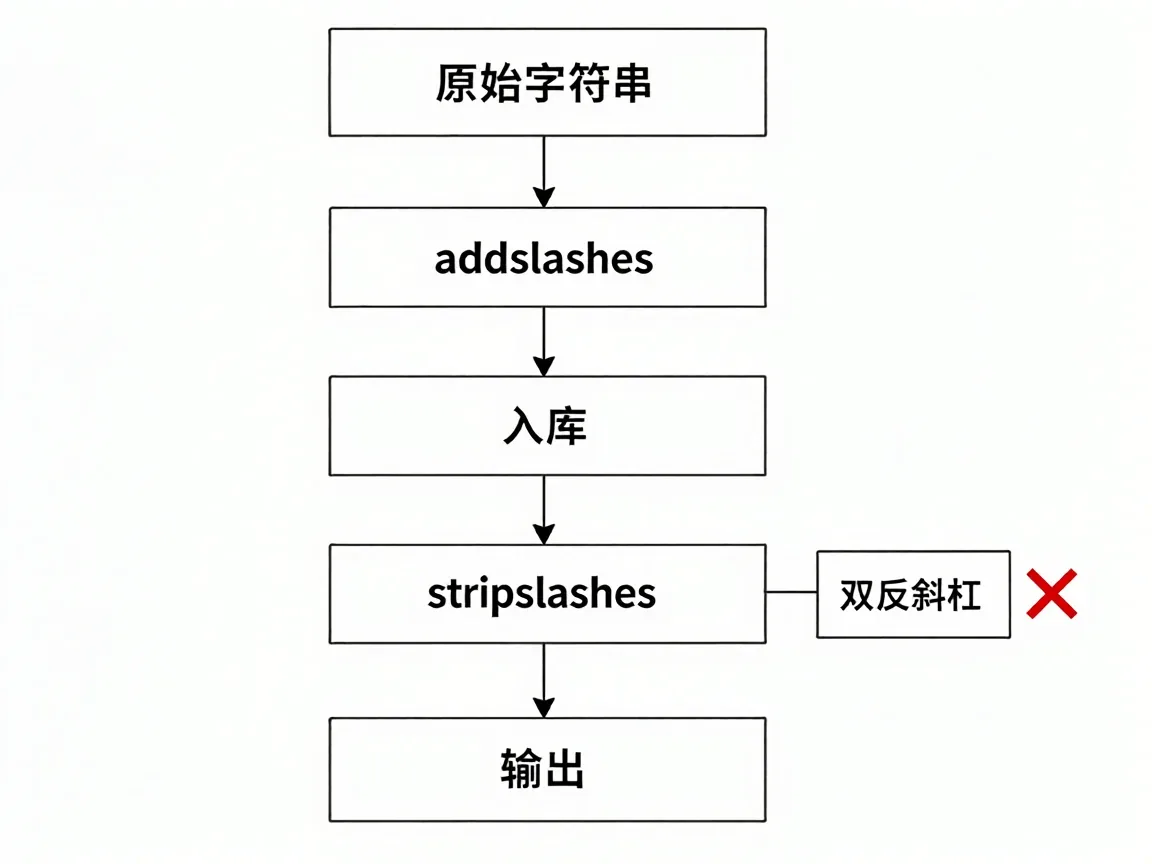
入库前后差在哪儿,用一条最普通的数据看。O'Reilly 过一遍 addslashes 变成 O\'Reilly,拼进语句是 VALUES ('O\'Reilly')。MySQL 解析时把 \' 还原成 ',落到表里还是 O'Reilly,反斜杠不进数据。换成 PDO 预处理,绑定的值原样是 O'Reilly,SQL 文本里连一个反斜杠都不出现。
两种写法在表里看到的结果一样,代价不一样。前者把正确性押在 MySQL 的转义规则上:sql_mode 一带上 NO_BACKSLASH_ESCAPES,\' 里的反斜杠失去转义含义,引号提前闭合,整条语句直接语法错。
取出数据时要不要再过一遍 stripslashes,取决于这串里的反斜杠是不是全部由自己加进去。不是,就别动它。
stripslashes:反斜杠是怎么被吃掉的
它做的是去一层。\\ 变 \,\' 变 ',\" 变 ",\0 变一个 NUL 字节,不是变成字符 0。
范围比名字看起来大:反斜杠后面跟普通字母,也照吃。
<?php
$unc  = '\\\\server\\share';
$json = '{"path":"C:\\\\tmp"}';
echo stripslashes($unc), PHP_EOL;
echo stripslashes($json), PHP_EOL;
var_dump(json_decode(stripslashes($json))->path);
三行输出分别是 \servershare、{"path":"C:\tmp"}、string(5)。开头那个双反斜杠缩成一个,share 前面那个单反斜杠整个消失;JSON 没报错,json_decode 也返回了对象,path 的值长度是 5,中间那个反斜杠加 t 已经变成了一个制表符。json_last_error() 给的是 No error。
这类损坏不给你任何提示。a\nb 过一遍变成 anb,末尾孤零零一个反斜杠直接丢掉,长度从 4 掉到 3、从 2 掉到 1,放在长字符串里肉眼几乎看不出来。
反方向的需求也一样:拿到一段加过反斜杠的文本,php里面怎么给字符串加反斜杠的整套操作要倒着走,而倒着走并不保证回到原样。
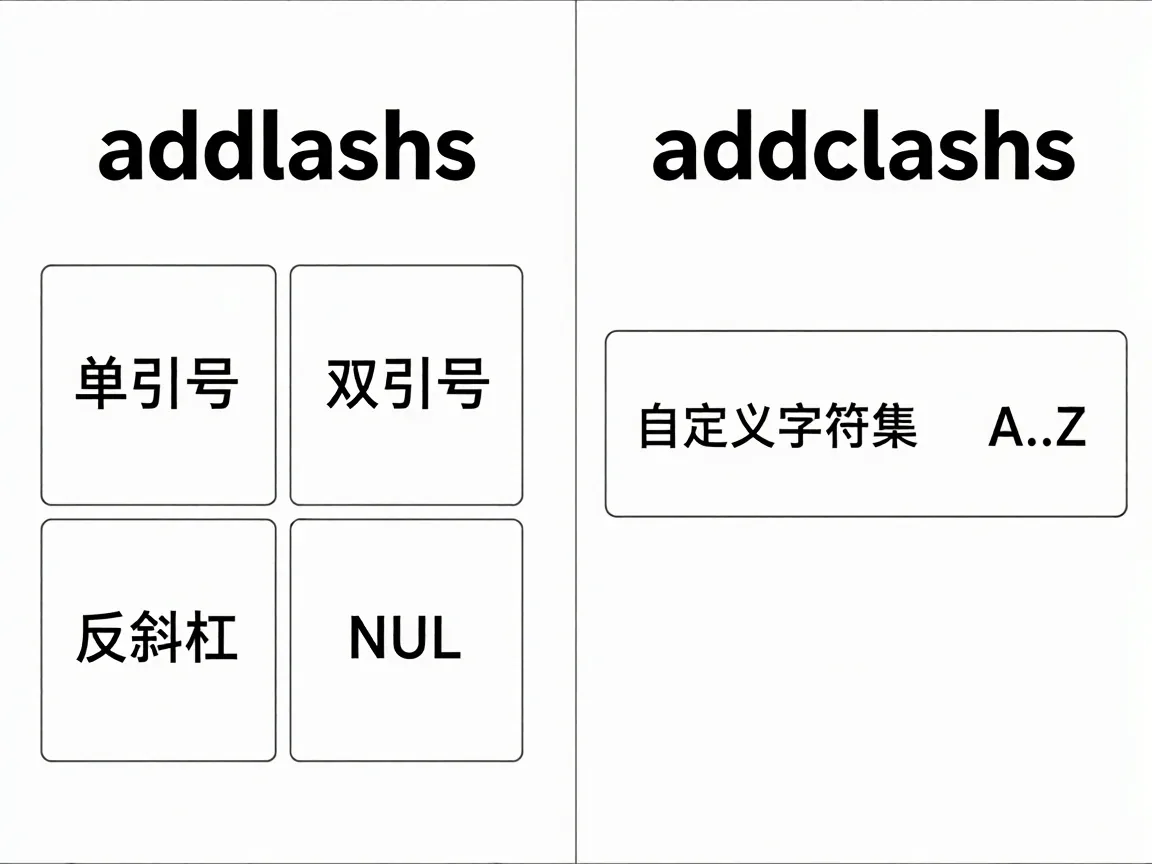
所以它的前提很硬:反斜杠必须全部是转义时加进去的。JSON、序列化数组、Windows 路径、正则表达式都不满足这个前提。
addcslashes:按字节干活,字符集自己写
第二个参数是自定义字符集,.. 表示区间,\0..\37 表示 ASCII 0 到 31 的控制字符。addcslashes("a\tb", "\0..\37") 输出 a\tb,制表符变成了可见的两个字符。
按字节是它的代价。addcslashes("a中b", "中") 的结果是 a\344\270\255b,一个三字节的汉字被拆成三个八进制转义,UTF-8 整串就废了。要处理中文,charlist 只写 ASCII 范围。
反方向也一样:想把 0x80 以上的字节全部转掉,得写 \200..\377,输出仍是八进制。这种写法在给老系统喂 C 风格字符串时才会碰到。
还有一个容易混的邻座。json_encode 走的是另一套规则:反斜杠变成 \\,斜杠默认变成 \/,不想让斜杠被转就加第二个参数 JSON_UNESCAPED_SLASHES。它和加反斜杠不是一件事,两者不能互相替代。
边界:哪些场景不要往上加
有连接层预处理时,不要再用 addslashes 包一层。绑定值走协议层的参数,SQL 文本不参与解析,多转一次的结果是反斜杠真的进了数据,取出来是 O\'Reilly。
连接字符集是 GBK 或 GB18030 时也别指望它。addslashes 按字节补反斜杠,宽字节字符的后半个字节能和反斜杠拼成合法汉字,引号被绕过去,老 GBK 站点上的注入路径就是这么来的。
sql_mode 带 NO_BACKSLASH_ESCAPES 的库,它的输出会让语句语法错,不是失效,是直接报错。
路径、正则、序列化内容这类对反斜杠敏感的字段,任何一层都不要做额外清洗。约定一条就够:入库原样写,出口按目标格式编码,中间不加不减。
magic_quotes 那套「请求参数进来就自带反斜杠」的行为在 PHP 5.4 就移除了,现在数据里带反斜杠,只能是某一层显式加进去的,谁加的谁负责去掉,php里面怎么给字符串加反斜杠就在那一层收口。这几个函数在 PHP 8 上签名没变,细节以官方文档为准;升级大版本前把上面的片段跑一遍,比读 changelog 快。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- PHP四种定义字符串的方法 PHP定义字符串4种方法有哪些? 2022-06-06
- PHP替换字符串函数str_replace()用法及实例 2022-11-12
- PhpStudy小皮面板提示80端口被系统占用该怎么办呢? 2022-09-30
- 服务器内存不足OOM killed进程?排查服务器内存不足优化实战 2026-07-02
- python字符串常用方法有哪些?6个高频函数的参数与返回 2026-11-15
- PHP array_diff() 和 array_intersect() 详解:数组集合运算 2026-07-02