
百度快照劫持怎么排查?从快照标题一路查到服务器文件
- 2026年11月14日
- 47 次
上周四,百度的快照更新后,一篇旧文的标题被换成博彩词,摘要里塞满电话号码,点进去却还是我的原页面。快照和线上对不上,说明改动落在服务端。这类百度快照劫持靠申诉解决不了,只能自己从快照一路查到服务器文件。当天我按三步走了一遍,下面是可以照着过的清单。
三步顺序:快照、响应、文件
排查只有三步,顺序不能换:比对快照、检查线上响应、落到服务器文件。跳过中间一步的代价很具体——我先把首页文件和缓存清了一遍,快照标题照旧没变。
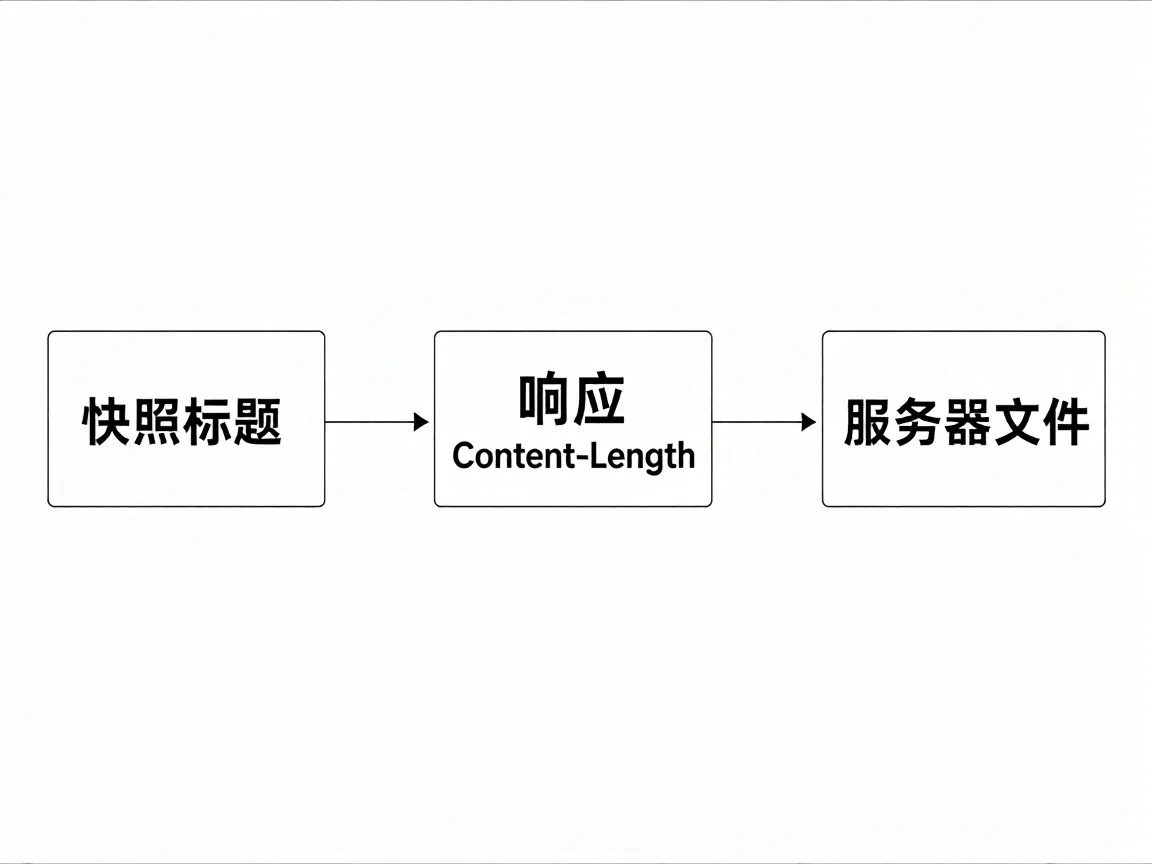
第一步,搜标题。把被改的那句整句丢进搜索框,或者用 site:leetao.cc 关键词,看结果的标题行和摘要行是不是原文。判据不止这一条,下一节列全。
第二步,同一个 URL 取两次响应,一次普通浏览器 UA,一次蜘蛛 UA,比长度和修改时间。
curl -s -o /dev/null -D - -A "Mozilla/5.0" https://leetao.cc/nginx-log/ \
  | grep -i -E "content-length|last-modified"
curl -s -o /dev/null -D - -A "Baiduspider" https://leetao.cc/nginx-log/ \
  | grep -i -E "content-length|last-modified"
两条 Content-Length 一次 48213 字节,一次 11902,Last-Modified 也不是同一天。同一篇文不可能对两个 UA 吐出长度差四倍的 HTML,到这一步百度快照劫持的嫌疑就坐实了,剩下的是找出谁在分流。比对前先把 CDN 绕开,直接打回源 IP——CDN 会把这两个头按回源时间重写,读数是假的。
第三步,上服务器看文件。查什么,后面单独列一条清单。
快照标题被动过的迹象
第一步要看的痕迹比服务器日志出现得更早。快照入口大多已经下线,能看的主要是结果页的标题行、摘要行和 site: 结果的排列;入口还在的时候,再点开快照页比对首屏。当时对上的五条:
- 快照标题是一句通顺但不相关的话,页面的
title标签却没动。 - 摘要里出现电话号码、QQ 号,正文里搜不到这些字符串。
- 快照正文段落还在,只有首屏标题和描述被换。
- 同一篇文章,PC 快照正常、移动快照被改,或者反过来。
- 同域其它页面的快照标题被换成同一句话,能看出是批量改的。
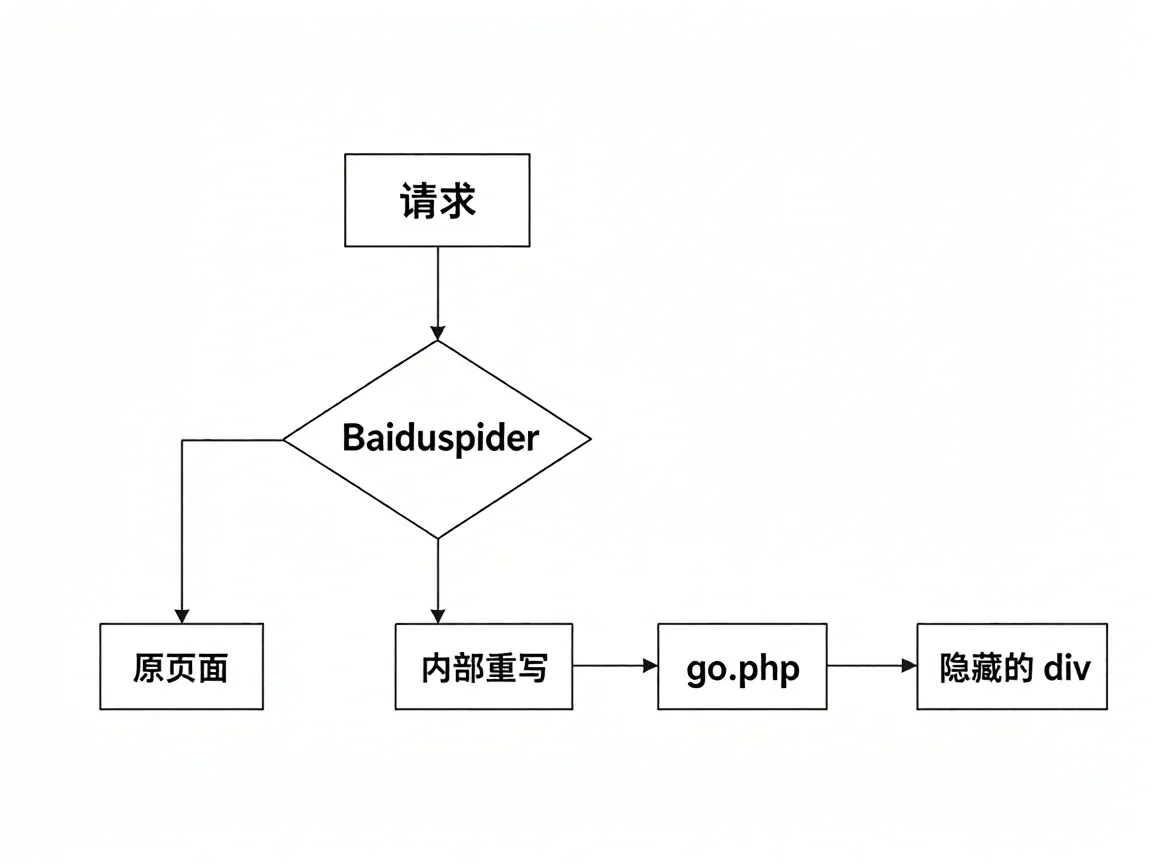
第三条最有用:正文还在、只有外层标题变了,被改的多半是公共模板里某个被 include 的文件,比如 header.php 引的导航段;正文也没了,才往数据库和缓存那边查。这个分岔决定后面要不要动 SQL,我那次属于前者,数据库一行没碰。
源码与响应:只有蜘蛛看到的那一版
两份 HTML 存下来 diff 一比,差异全在 <head> 之后一小段,多出一个 script,src 指向 /static/jq.min.js?v=3。站里的 js 都在主题 assets/js 下,没有 /static 这个目录,路径本身就是线索。
蜘蛛那一份还多一层 display:none 的 div,里面三条外链指向站外域名,正常 UA 的 HTML 里搜不到这些字符串。
分流规则只可能落两处:nginx 的 UA 判断,或者 php 里读 $_SERVER['HTTP_USER_AGENT']。先把生效配置整个打出来,grep 一遍,有就改配置,没有就往 php 层找。我这次两处都中了。
nginx -T 2>/dev/null | grep -n -A2 -i "baiduspider"1123 到 1125 行是一段没见过的判断:UA 命中蜘蛛就 rewrite 到 /static/go.php,结尾 last。last 是内部重写,浏览器地址栏不变,从外面点进去看不出跳转。只把这三行删掉,快照标题没恢复,说明还有第二处。
动配置前先备份一份,少一个分号整站就 500,那个比劫持更难收拾。
查服务器上的可疑文件
文件层是百度快照劫持的最后一站,也是唯一能彻底清掉的地方。清单按这个顺序过,一条不跳:
- 入口文件
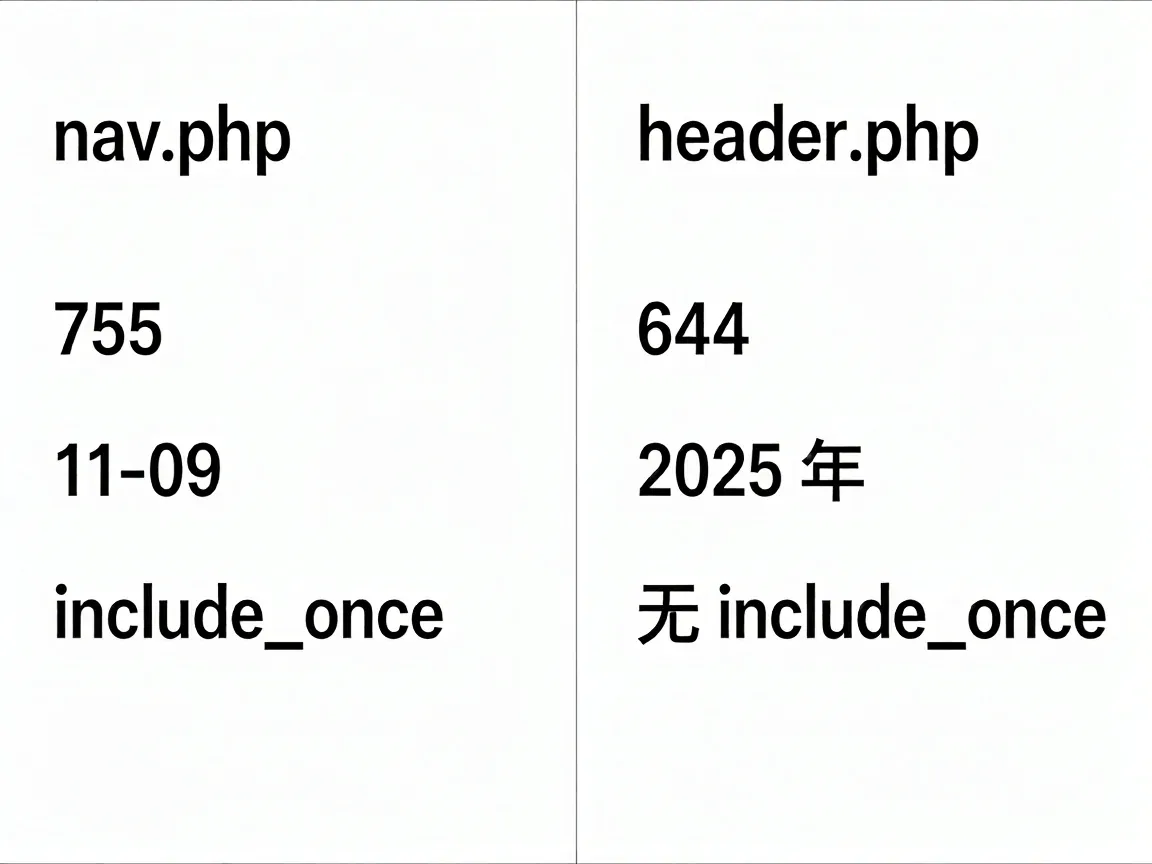
index.php、index.html的修改时间和权限,正常 644,变成 755 或属主换了都记下来。 - 公共模板
header.php、footer.php、functions.php,追加代码最爱藏在末尾。 - 主题子目录里出现不认识的短文件名,或者某个模板末尾多了
include_once。 - 主题
assets/js下出现名字像库文件、内容只有几行的 js,正经库不会这么短。 wp-content/uploads下的.php,正常情况下一个都不该有。nginx -T输出里rewrite指向站外,或者指向不存在的目录。crontab -l和/etc/cron.d里指向/tmp的条目。
按修改时间筛一遍,比逐个打开快:
find /www/wwwroot/leetao.cc -name "*.php" -newermt "2026-11-01" \
-not -path "*/cache/*" -printf "%TY-%Tm-%Td %m %p\n" | sort输出是四行:inc/nav.php 是 755、日期 11-09,另外三行都在 /static 下,那个目录站里原来根本没有。主题根目录的 header.php 不在结果里——它是 644、日期停在 2025 年,正好当对照:同一台机器上,被动过的文件时间戳会跳到最近。
有备份的话,diff -r 把主题目录和上周的备份整棵比一遍,输出里只剩被改的那几个文件,比人眼扫快。
nav.php 最后一行是 include_once 指向 /static/9f2a.php,9f2a.php 只有十几行:读 HTTP_USER_AGENT,命中蜘蛛才输出一段隐藏的 div,里面是外链。这段跟 nginx 那段互为备份,删了配置里的 rewrite,模板还会把内容吐出来,这也是只改配置、页面上看不出变化的原因。
权限先改回 644,两个文件挪到站外留证,模板末尾那行删掉,nginx -t 通过再 reload。改完把前面那两条 curl 再跑一遍,Content-Length 对上了才算清干净。
还没对上的两处
两处清完,百度快照劫持的表现立刻消失,快照没跟着回来。9f2a.php 是谁写进去的,日志里只剩 POST /wp-login.php 的记录,来源 IP 落在一个已经下线的 VPS 段上,追不下去。另一处是快照本身:线上清干净了,百度的旧快照还挂在结果里,什么时候重抓说不准,后台有没有手动刷新入口各家说法不一,以官方文档为准。这两处我没有结论。
若非作者标注皆为李涛自留地原创文章,转载或复制请以超链接形式并注明出处。
- robots协议禁止网络爬虫访问怎么排查?从日志到配置的顺序 2026-11-21
- 百度快照怎么没有了?从robots到抓取诊断的排查顺序 2026-11-17
- 学习前端html必须掌握要懂的英文单词 2021-01-05
- 百度收录率多少正常?三个口径下的正常区间 2026-11-10
- 宝塔及robots禁止BLEXBot垃圾蜘蛛爬虫爬行 2022-09-19
- phpcms栏目和文章Id从1开始 2021-11-17